ป้องกันและตอบสนองที่ปลายทาง
Seqrite Endpoint Detection & Response (EDR)
ตรวจจับและตอบสนองภัยที่หลุดการป้องกัน ก่อนลุกลาม
ขอใบเสนอราคา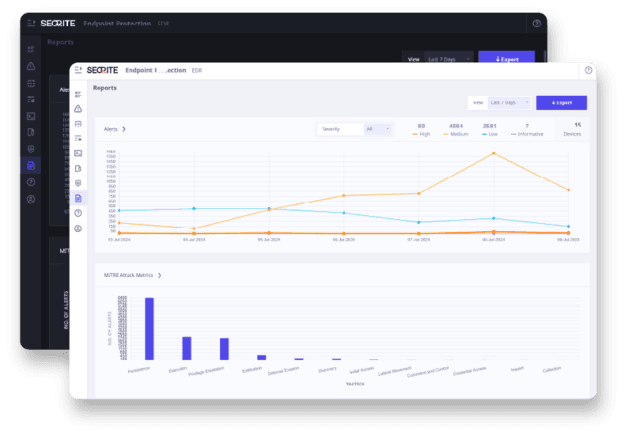
ภาพรวม
EDR คืออะไร
EDR ย่อมาจาก Endpoint Detection and Response แปลตรงตัวคือ "ตรวจจับและตอบสนองที่เครื่องปลายทาง" คำถามที่ควรถามก่อนคือมันต่างจาก antivirus อย่างไร คำตอบสั้นที่สุดคือ antivirus ถูกออกแบบมาเพื่อ "กัน" ส่วน EDR ถูกออกแบบมาบนสมมติฐานว่าจะมีบางอย่างหลุดเข้ามาเสมอ หน้าที่ของมันคือทำให้คุณเห็นว่าอะไรหลุดเข้ามา มันทำอะไรไปแล้วบ้าง และหยุดมันได้ก่อนลุกลาม
ในทางปฏิบัติ EDR ทำงานด้วยการบันทึกกิจกรรมบนเครื่องอย่างต่อเนื่อง — โปรเซสอะไรรัน เชื่อมต่อไปที่ไหน แก้ไฟล์อะไร — แล้ววิเคราะห์ว่าลำดับเหตุการณ์นั้นเข้าข่ายเทคนิคการโจมตีที่รู้จักหรือไม่ Seqrite EDR ใช้การตรวจสอบหลายชั้นร่วมกัน ทั้งการวิเคราะห์พฤติกรรม การเทียบลายเซ็น และการตรวจจับด้วย machine learning โดยมีเอนจิน GoDeep.AI เป็นตัวขับ และอ้างอิงกรอบ MITRE TTP ในการจัดหมวดสิ่งที่ตรวจพบ
ความเข้าใจผิดที่พบบ่อยคือ EDR เหมาะเฉพาะองค์กรที่มี SOC ความจริงคือเครื่องมือเหล่านี้ออกแบบให้ทีมไอทีทั่วไปใช้ได้ผ่านคอนโซลและ playbook ที่ตั้งไว้ล่วงหน้า สิ่งที่องค์กรควรถามตัวเองไม่ใช่ "เรามี SOC ไหม" แต่คือ "ถ้าคืนนี้มี alert ขึ้นมา ใครจะเป็นคนดู" ถ้าตอบไม่ได้ ให้พิจารณา EDR คู่กับบริการ MDR ที่มีคนเฝ้าให้
สัญญาณ
องค์กรแบบไหนที่ควรพิจารณา
- เคยมีเครื่องติดมัลแวร์แล้วตอบไม่ได้ว่ามันเข้ามาทางไหนและแพร่ไปถึงเครื่องไหนบ้าง
- antivirus แจ้งว่าลบไฟล์แล้ว แต่ไม่กี่วันต่อมาก็เจออีกที่เดิม
- ต้องกักกันเครื่องที่มีปัญหาแต่ทำได้แค่เดินไปถอดสายแลนเอง
- ผู้ตรวจสอบเริ่มถามหาความสามารถในการตรวจจับและตอบสนอง ไม่ใช่แค่การป้องกัน
- มีเครื่องที่เข้าถึงข้อมูลสำคัญ และอยากได้บันทึกย้อนหลังว่าเกิดอะไรขึ้นบ้างบนเครื่องนั้น
ความสามารถ 01
การตรวจจับ
ชั้นตรวจจับของ Seqrite EDR ไม่ได้พึ่งวิธีเดียว เพราะการโจมตีสมัยใหม่จำนวนมากใช้เครื่องมือที่มีอยู่ในเครื่องอยู่แล้ว ซึ่งไม่มีลายเซ็นมัลแวร์ให้จับ
- Multi-Phase Verification
- ยืนยันหลายชั้นด้วยการวิเคราะห์พฤติกรรม การเทียบลายเซ็น และการตรวจจับด้วย machine learning
- Contextual Threat Protection
- ประเมินเหตุการณ์ telemetry ตามบริบทแล้วบล็อกทันทีที่เข้าเกณฑ์ ไม่ตัดสินจากเหตุการณ์เดี่ยว ๆ
- Personalized Rule Builder
- สร้างกฎตรวจจับของตัวเองสำหรับกิจกรรมบนเครื่อง เพื่อจับสิ่งที่เฉพาะกับสภาพแวดล้อมขององค์กร
- อ้างอิง MITRE TTP
- จัดหมวดสิ่งที่ตรวจพบตามกรอบเทคนิคของผู้โจมตีที่เป็นมาตรฐานสากล ทำให้สื่อสารกับทีมอื่นได้ตรงกัน
ความสามารถ 02
การตอบสนอง
ส่วนที่ทำให้ EDR ต่างจากเครื่องมือเฝ้าดูเฉย ๆ คือความสามารถลงมือทำจากคอนโซล โดยไม่ต้องเดินไปที่เครื่อง
- Immediate Host Isolation
- กักกันเครื่องที่ติดภัยออกจากเครือข่าย สั่งหยุดโปรเซส และกักไฟล์ได้ทันทีจากส่วนกลาง
- Automated Threat Response
- ตอบสนองแบบเกือบเรียลไทม์เพื่อลดโอกาสที่ผู้โจมตีจะทำสำเร็จ
- Action Policy Orchestration
- ตั้งการตอบสนองอัตโนมัติตามระดับความเสี่ยง ใช้ policy สำเร็จรูปหรือกำหนดเองก็ได้
- Robust Incident Management
- ติดตามเหตุการณ์และงานแก้ไขเป็นเคส ไม่ให้ตกหล่นระหว่างทาง
ความสามารถ 03
การสืบสวนและการล่าภัย
เมื่อเหตุจบแล้ว คำถามที่ต้องตอบให้ได้คือเข้ามาทางไหนและยังเหลืออะไรอยู่ในระบบอีก กลุ่มนี้คือเครื่องมือสำหรับงานนั้น
- Investigative Workbench
- พื้นที่วิเคราะห์เชิงลึกพร้อมข้อมูลบริบทประกอบ
- Advanced Threat Hunting
- เก็บข้อมูลเหตุการณ์ไว้ค้นย้อนหลัง พร้อมข้อมูลภัยคุกคามสำหรับไล่ล่าภัยที่ซ่อนอยู่
- IOC Lookup อัตโนมัติและด้วยมือ
- ค้นข้อมูลย้อนหลังด้วย indicator of compromise เพื่อดูว่าเคยมีร่องรอยเดียวกันที่อื่นไหม
- Autonomous Attack Investigations
- ให้ทีมภายในสืบสวนเองได้ครบวงจร โดยไม่ต้องรอผู้เชี่ยวชาญภายนอกทุกครั้ง
ความสามารถ 04
การมองเห็นและการแจ้งเตือน
เครื่องมือที่ดีแต่ไม่มีใครเห็นผลลัพธ์ก็ไม่ต่างจากไม่มี กลุ่มนี้คือสิ่งที่ทำให้ผลของ EDR ไปถึงคนที่ต้องตัดสินใจ
- Intuitive Dashboard และ Widgets
- ดูสุขภาพระบบ สรุปเหตุการณ์ อัตรา false positive และการจัดวางตาม MITRE ได้จากหน้าเดียว
- Advanced Notification System
- ส่งต่อเข้า SIEM และแจ้งเตือนผ่าน SMS หรืออีเมล
- Optimize Security Operations
- รวบรวมข้อมูลสำคัญไว้ที่เดียวเพื่อลดงานประจำและช่วยงานด้านการปฏิบัติตามข้อกำหนด
สรุป
ความสามารถหลักโดยย่อ
- บันทึกและวิเคราะห์ telemetry ของ endpoint อย่างต่อเนื่อง
- ตรวจจับพฤติกรรมตามกรอบ MITRE ATT&CK
- Isolate เครื่องที่ติดภัยและตอบสนองจากศูนย์กลาง
- Threat hunting และ investigation timeline ของเหตุการณ์
- รองรับการต่อยอดสู่ XDR เมื่อองค์กรเติบโต
การเริ่มใช้งาน
เริ่มต้นอย่างไร
เลือกได้ทั้งคลาวด์และในองค์กร
Seqrite EDR มีทั้งรุ่น cloud-native และรุ่นติดตั้งในองค์กร องค์กรที่มีข้อกำหนดว่าข้อมูล telemetry ต้องไม่ออกนอกประเทศเลือกแบบหลังได้
ช่วงปรับจูนคือช่วงที่สำคัญที่สุด
ทุก EDR จะส่ง alert เยอะในสัปดาห์แรกเสมอ เพราะยังไม่รู้ว่าอะไรคือกิจกรรมปกติขององค์กรคุณ งานที่ต้องทำคือปรับกฎและ exception ให้เข้าที่ ทีมเราถือว่าช่วงนี้เป็นส่วนหนึ่งของการติดตั้ง ไม่ใช่ปัญหาที่ต้องทนเอง
ถ้าไม่มีคนเฝ้า ให้พิจารณา MDR ควบคู่
EDR ให้ความสามารถ แต่ยังต้องมีคนอ่านผล ถ้าองค์กรไม่มีคนดูนอกเวลาทำการ การใช้ EDR คู่กับบริการ MDR จะได้ผลจริงมากกว่าการซื้อเครื่องมืออย่างเดียว
กลุ่มเป้าหมาย
เหมาะกับใคร
- องค์กรที่ต้องการ detection & response โดยไม่มี SOC ภายในขนาดใหญ่
- องค์กรที่ต้องปฏิบัติตามข้อกำหนดด้านการตรวจจับเหตุการณ์
- องค์กรที่เคยถูกภัยคุกคามหลบเลี่ยง antivirus เดิม
คำถาม
คำถามที่พบบ่อย
องค์กรที่ไม่มี SOC ใช้ EDR ได้ไหม
ได้ Seqrite EDR ออกแบบให้ทีมไอทีทั่วไปใช้งานได้ และทีม Seqrite Security Thailand ช่วยตั้งค่า detection policy, ปรับลด false positive และให้คำแนะนำในการตอบสนองเหตุการณ์ องค์กรที่ต้องการความช่วยเหลือเพิ่มสามารถพิจารณาบริการแบบ managed ได้
EDR ของ Seqrite อ้างอิงผลทดสอบจากที่ใด
Quick Heal/Seqrite เข้าร่วมการทดสอบกับแล็บอิสระอย่าง AV-TEST และ AV-Comparatives อย่างต่อเนื่อง ทีมเรายินดีนำผลทดสอบรอบล่าสุดพร้อมลิงก์แหล่งอ้างอิงไปประกอบการพิจารณาให้กับลูกค้าโดยตรง
รายละเอียดความสามารถของผลิตภัณฑ์ในหน้านี้อ้างอิงจากหน้าผลิตภัณฑ์ของผู้ผลิต seqrite.com (ตรวจสอบเมื่อ 1 กันยายน 2569) — เงื่อนไขที่ผูกพันจริงเป็นไปตามใบเสนอราคาและสัญญาของแต่ละองค์กร