ป้องกันและตอบสนองที่ปลายทาง
Seqrite Endpoint Protection (EPP)
ป้องกันภัยที่ปลายทางทุกเครื่อง ในคอนโซลเดียว
ขอใบเสนอราคา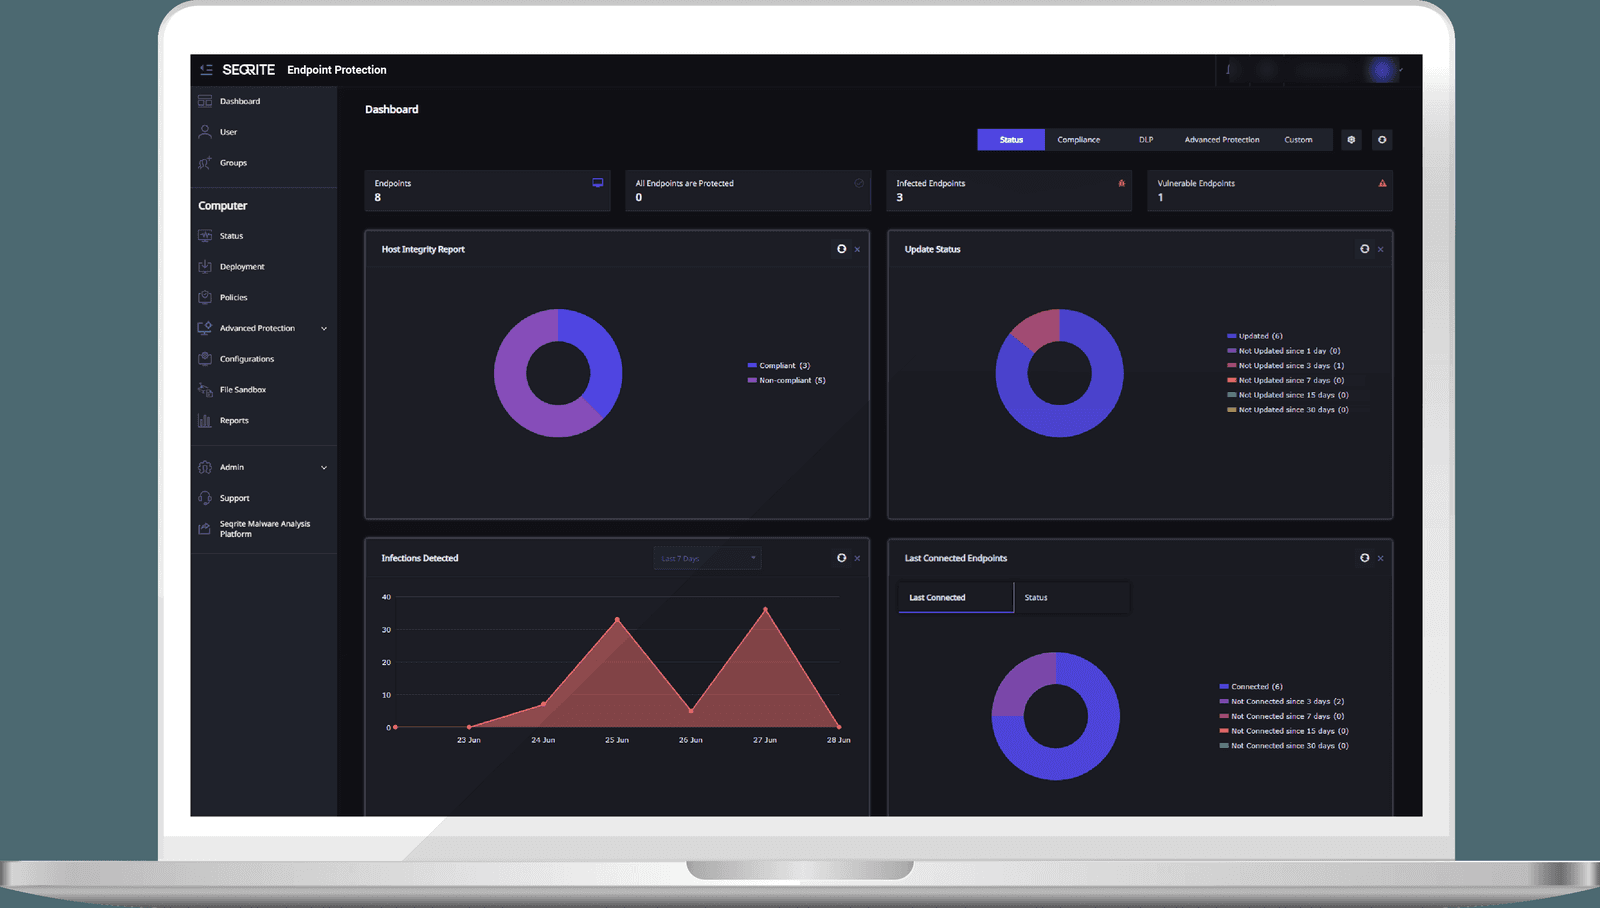
ภาพรวม
Endpoint Protection คืออะไร
องค์กรไทยส่วนใหญ่ยังป้องกันเครื่องปลายทางด้วย antivirus ที่ซื้อมาเป็นไลเซนส์รายเครื่อง ต่ออายุปีต่อปี และไม่มีใครดูภาพรวมว่าตอนนี้มีเครื่องกี่เครื่องที่อัปเดตไม่ผ่าน มีกี่เครื่องที่ปิดการป้องกันไว้ หรือมีใครเสียบ USB แปลกปลอมเข้ามาบ้าง ปัญหาไม่ได้อยู่ที่ตัว antivirus ตรวจไม่เจอ แต่อยู่ที่ไม่มีใครเห็นภาพรวมจนกว่าจะมีเครื่องพัง
Seqrite Endpoint Protection แก้ปัญหานั้นด้วยการรวมงานที่เคยกระจัดกระจายมาไว้ในคอนโซลเดียว — การป้องกันมัลแวร์และ ransomware, การแพตช์ระบบปฏิบัติการและซอฟต์แวร์, การควบคุมอุปกรณ์และเว็บ, การเข้ารหัสดิสก์ และการป้องกันข้อมูลรั่วไหล ผู้ดูแลเห็นสถานะทุกเครื่องจากหน้าจอเดียว ไม่ต้องไล่เดินดูทีละโต๊ะหรือทีละสาขา
สำหรับองค์กรที่กำลังพิจารณา endpoint security รอบใหม่ EPP คือชั้นพื้นฐานที่ควรมีก่อน ส่วน EDR และ XDR เป็นการเพิ่มความสามารถ "ตรวจจับและตอบสนอง" ทับลงบนฐานนี้อีกที ทีม Seqrite Security Thailand ช่วยประเมินได้ว่าองค์กรของคุณควรเริ่มที่ระดับใด และวางแผนย้ายจากผลิตภัณฑ์เดิมแบบทยอยทีละชุดเครื่องเพื่อไม่ให้กระทบงานประจำวัน
สัญญาณ
องค์กรแบบไหนที่ควรพิจารณา
- ไม่รู้ว่าตอนนี้มีเครื่องในองค์กรทั้งหมดกี่เครื่อง และแต่ละเครื่องลงซอฟต์แวร์อะไรไว้บ้าง
- ต่ออายุ antivirus รายเครื่อง และไม่มีรายงานรวมส่งให้ผู้บริหารหรือผู้ตรวจสอบ
- เคยมีเครื่องติด ransomware แล้วต้องกู้จาก backup ที่เก่ากว่าที่คิด
- มีสาขาหรือพนักงานทำงานนอกออฟฟิศ ที่เครื่องไม่ได้เชื่อมเข้าโดเมนบริษัท
- ต้องตอบคำถามผู้ตรวจสอบเรื่องการควบคุม USB การเข้ารหัสเครื่อง หรือการแพตช์ช่องโหว่
ความสามารถ 01
ชั้นป้องกันภัยคุกคาม
ชั้นแรกคือการหยุดสิ่งที่ไม่ควรรันให้ได้ก่อน Seqrite ใช้ทั้งการตรวจจับแบบเดิมและการวิเคราะห์พฤติกรรม โดยมีเอนจิน GoDeep.AI ที่ผู้ผลิตระบุว่าใช้ AI สำหรับตรวจจับมัลแวร์แบบเรียลไทม์ การบล็อกตามพฤติกรรม DNA Scan และการป้องกัน ransomware

- Antivirus + DNA Scan
- ตรวจจับและกำจัดมัลแวร์ โดย DNA Scan เป็นเทคโนโลยีตรวจจับเชิงลึกที่ผู้ผลิตอ้างถึงควบคู่กับการวิเคราะห์พฤติกรรม
- Anti-Ransomware
- ป้องกันการเข้ารหัสไฟล์โดยเฉพาะ พร้อมความสามารถกู้คืนไฟล์ที่ถูกกระทบก่อนระบบตรวจจับได้
- Behavior Detection
- จับพฤติกรรมที่ผิดปกติของโปรแกรม แทนที่จะรอให้ตรงกับลายเซ็นมัลแวร์ที่รู้จักแล้วเท่านั้น
- File Sandboxing
- แยกไฟล์ต้องสงสัยไปรันในสภาพแวดล้อมปิด เพื่อดูว่าทำอะไรก่อนปล่อยให้แตะเครื่องจริง
- IDS/IPS
- ตรวจจับกิจกรรมผิดปกติบนเครือข่ายเพื่อค้นหาช่องโหว่ของแอปพลิเคชัน และสกัดความพยายามบุกรุก
- Firewall
- กรองทราฟฟิกเครือข่ายที่ระดับเครื่อง ตามนโยบายที่กำหนดจากส่วนกลาง
ความสามารถ 02
ชั้นปิดช่องโหว่ก่อนถูกใช้
ภัยจำนวนมากไม่ได้เข้ามาด้วยมัลแวร์ตัวใหม่ แต่เข้ามาทางช่องโหว่เก่าที่ยังไม่ได้แพตช์ กลุ่มความสามารถนี้จึงเป็นงานที่ให้ผลตอบแทนสูงที่สุดต่อแรงที่ลงในทางปฏิบัติ
- Vulnerability Scan
- สแกนหาช่องโหว่ที่รู้จักแล้ว เพื่อให้ทีมรู้ว่าต้องอัปเดตแพตช์ตัวไหนก่อน
- Patch Management
- กระจายอัปเดตของระบบปฏิบัติการและแอปพลิเคชันจากส่วนกลาง แทนการหวังให้ผู้ใช้กดอัปเดตเอง
- Virtual Patch
- แพตช์เสมือนสำหรับช่องโหว่ระบุ CVE ส่งผ่านคลาวด์ ใช้ลดความเสี่ยงในช่วงที่ยังแพตช์จริงไม่ได้
- 3rd Party App Remover
- ถอนโปรแกรมที่ไม่ควรอยู่บนเครื่ององค์กรออก ลดพื้นที่ที่ผู้โจมตีใช้ได้
ความสามารถ 03
ชั้นควบคุมการใช้งาน
เมื่อป้องกันและปิดช่องโหว่แล้ว งานที่เหลือคือกำหนดว่าเครื่ององค์กรทำอะไรได้บ้าง กลุ่มนี้คือสิ่งที่ผู้ตรวจสอบมักถามหาเป็นข้อแรก
- Advanced Device Control
- บังคับใช้นโยบายการใช้อุปกรณ์จัดเก็บข้อมูล อุปกรณ์พกพา และอุปกรณ์ไร้สาย
- Application Control
- กำหนดรายการแอปที่บล็อก (blocklist) หรืออนุญาต (safelist) ได้จากส่วนกลาง
- Web Filtering
- บล็อกเว็บไซต์ตามหมวดหมู่ที่กำหนด
- Browsing & Phishing Protection
- ป้องกันภัยจากการท่องเว็บ และตรวจจับการหลอกลวงทั้งทางเว็บและอีเมล
- Google / Microsoft / YouTube Access Controller
- จำกัดการเข้าถึงบัญชีส่วนตัวและอนุญาตเฉพาะโดเมนขององค์กรที่ผู้ดูแลกำหนด
ความสามารถ 04
ชั้นข้อมูลและการบริหารจัดการ
ชั้นสุดท้ายคือการดูแลข้อมูลบนเครื่องและงานบริหารประจำวันที่ผู้ดูแลระบบต้องทำอยู่แล้ว
- Data Loss Prevention (DLP)
- เฝ้าระวังข้อมูลลับและข้อมูลที่องค์กรกำหนดเอง พร้อมการทำ watermark หลายช่องทาง
- Disk Encryption Management
- บริหารนโยบายการเข้ารหัสดิสก์ผ่าน BitLocker จากคอนโซลเดียวกัน
- Centralized Quarantine Management
- รวมการจัดการไฟล์ที่ถูกกักกันไว้ที่เดียว พร้อมเชื่อมกับ sandbox
- Asset Management
- ทำบัญชีเครื่องและซอฟต์แวร์ที่มีอยู่จริงในองค์กร
- SIEM Integration
- ส่ง log และเหตุการณ์เข้าระบบ SIEM ที่องค์กรใช้อยู่
- Email & Spam Protection
- สแกนและกรองอีเมลขาเข้าที่ปลายทาง รวมถึงการกรองสแปม
สรุป
ความสามารถหลักโดยย่อ
- Anti-Ransomware พร้อมความสามารถ rollback ไฟล์ที่ถูกกระทบ
- Web filtering, application control และ device control รวมศูนย์
- Patch management ช่วยปิดช่องโหว่ของ OS และซอฟต์แวร์ยอดนิยม
- Data Loss Prevention (DLP) ควบคุมการรั่วไหลของข้อมูลสำคัญ
- Cloud console บริหารหลายสาขาได้โดยไม่ต้องเดินทาง
- เลือกใช้ได้ทั้งแบบ cloud และแบบติดตั้งในองค์กร (on-premise)
การเริ่มใช้งาน
เริ่มต้นอย่างไร
เลือกได้ทั้งคลาวด์และติดตั้งในองค์กร
Seqrite Endpoint Protection มีทั้งแบบ cloud console และแบบ on-premise องค์กรที่มีข้อกำหนดว่าข้อมูลต้องอยู่ในประเทศหรือในศูนย์ข้อมูลของตัวเองเลือกแบบหลังได้ ทีมเราช่วยเทียบข้อดีข้อเสียของทั้งสองแบบกับข้อกำหนดจริงขององค์กรคุณ
ย้ายจากผลิตภัณฑ์เดิมแบบทยอย
ไม่ต้องถอนของเดิมทั้งองค์กรพร้อมกัน แนวทางที่เราใช้คือเริ่มจากกลุ่มเครื่องเล็ก ๆ ก่อน ตั้ง policy ให้เทียบเท่าของเดิม แล้วค่อยขยายเมื่อมั่นใจ องค์กรคุมจังหวะการย้ายได้เอง
ต่อยอดขึ้น EDR และ XDR ได้ภายหลัง
ผู้ผลิตระบุว่ามี Universal Agent ที่รวมการติดตั้ง EPP, EDR/XDR, ZTNA และ Data Privacy ไว้ด้วยกัน องค์กรที่เริ่มจาก EPP จึงเพิ่มความสามารถทีหลังได้โดยไม่ต้องรื้อของเดิมทิ้ง
กลุ่มเป้าหมาย
เหมาะกับใคร
- องค์กร SMB–Mid ที่ต้องการยกระดับจาก antivirus เดิม
- ธุรกิจหลายสาขาที่ต้องการบริหารรวมศูนย์
- องค์กรที่ต้องการ endpoint protection ครบในงบที่คุมได้
คำถาม
คำถามที่พบบ่อย
Seqrite EPP ต่างจาก antivirus ทั่วไปอย่างไร
EPP รวมความสามารถมากกว่า antivirus แบบเดิม — นอกจากตรวจจับมัลแวร์ ยังมี anti-ransomware พร้อม rollback, patch management, device/web control และ DLP ในคอนโซลเดียว ทำให้ลดช่องโหว่ได้กว้างกว่าการพึ่ง signature เพียงอย่างเดียว
EPP กับ EDR ต่างกันอย่างไร ควรเริ่มที่ตัวไหน
EPP เน้นการ "ป้องกัน" ที่ปลายทาง ส่วน EDR เพิ่มความสามารถ "ตรวจจับและตอบสนอง" ภัยที่หลุดการป้องกันเข้ามา องค์กรส่วนใหญ่เริ่มจาก EPP แล้วเสริม EDR เมื่อต้องการ visibility และ response ที่ลึกขึ้น ทีมเราช่วยประเมินจุดเริ่มที่เหมาะกับองค์กรของคุณได้
รายละเอียดความสามารถของผลิตภัณฑ์ในหน้านี้อ้างอิงจากหน้าผลิตภัณฑ์ของผู้ผลิต seqrite.com (ตรวจสอบเมื่อ 1 กันยายน 2569) — เงื่อนไขที่ผูกพันจริงเป็นไปตามใบเสนอราคาและสัญญาของแต่ละองค์กร