ป้องกันและตอบสนองที่ปลายทาง
Seqrite Extended Detection & Response (XDR)
รวมสัญญาณภัยจากหลายชั้น เห็นภาพการโจมตีทั้งหมด
ขอใบเสนอราคา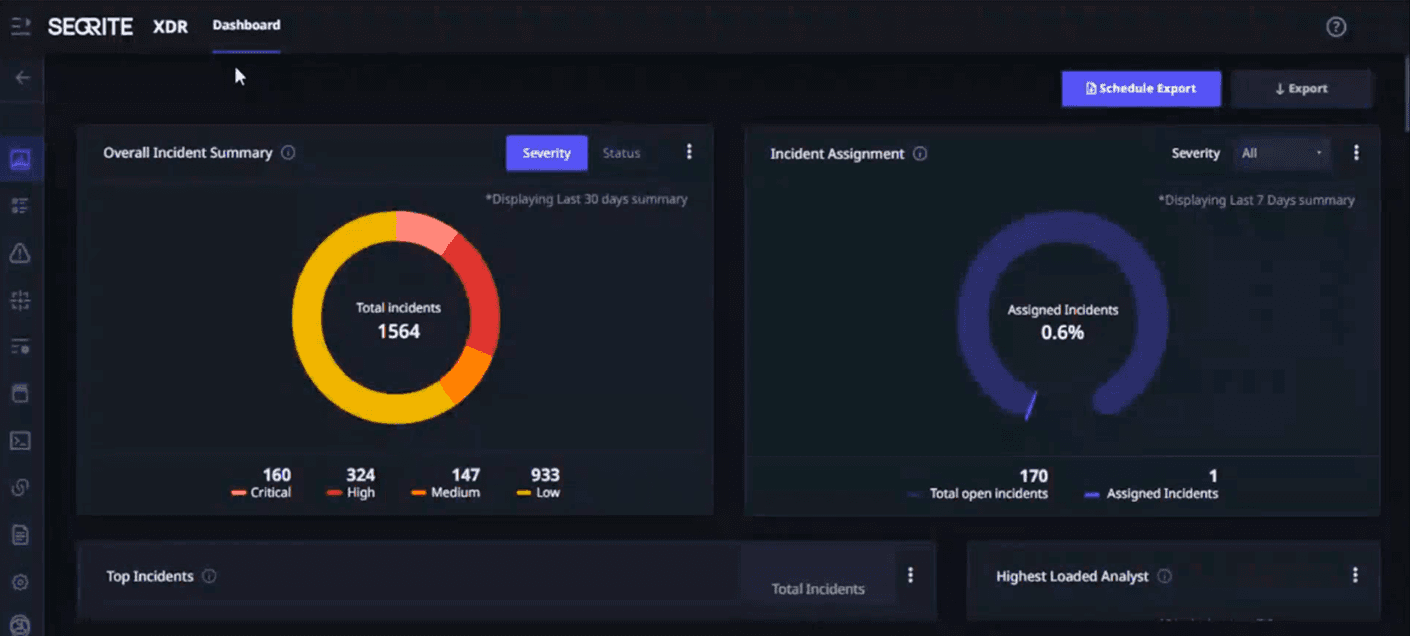
ภาพรวม
XDR คืออะไร
XDR ย่อมาจาก Extended Detection and Response ตัว "X" คือ extended หรือการขยายออกไป คำถามคือขยายจากอะไร คำตอบคือขยายจาก EDR ซึ่งมองเฉพาะเครื่องปลายทาง ให้ครอบคลุมสัญญาณจากชั้นอื่นด้วย แล้วนำมาเชื่อมโยงเข้าด้วยกัน
เหตุผลที่ต้องเชื่อมโยงคือการโจมตีจริงแทบไม่เคยเกิดที่จุดเดียว ลำดับที่พบบ่อยคือมีอีเมลหลอกลวงเข้ามาก่อน ผู้ใช้กดลิงก์ เครื่องเริ่มติดต่อออกไปยังเซิร์ฟเวอร์ควบคุม แล้วจึงเริ่มขยับไปยังเครื่องอื่นในเครือข่าย ถ้าดูทีละชั้น แต่ละเหตุการณ์ดูไม่ร้ายแรงพอจะแจ้งเตือน แต่ถ้าเรียงต่อกันจะเห็นทันทีว่าเป็นห่วงโซ่เดียวกัน นี่คืองานที่ XDR ทำ
Seqrite XDR ใช้ GoDeep.AI ในการเชื่อมโยงสัญญาณข้ามชั้นเพื่อให้ได้เหตุการณ์ที่มีความมั่นใจสูง จัดหมวดตามกรอบ MITRE ATT&CK และมี SIA (Seqrite Intelligent Assistant) เป็นผู้ช่วยวิเคราะห์แบบสนทนาสำหรับเข้าถึงรายละเอียดของ alert ได้เร็วขึ้น สำหรับองค์กรไทยขนาดกลางที่มีทีมไอทีไม่กี่คน ประโยชน์ที่จับต้องได้ที่สุดคือจำนวน alert ที่ต้องอ่านลดลง เพราะสิ่งที่เกี่ยวข้องกันถูกยุบเป็นเหตุการณ์เดียว
สัญญาณ
องค์กรแบบไหนที่ควรพิจารณา
- มี EDR แล้วแต่ยังตอบไม่ได้ว่าเหตุเริ่มจากอีเมล จากเว็บ หรือจากบัญชีที่ถูกยึด
- ทีมต้องเปิดหลายคอนโซลเพื่อประกอบภาพเหตุการณ์เดียว
- alert เยอะจนต้องเลือกอ่านเฉพาะที่ขึ้นสีแดง
- มีระบบความปลอดภัยหลายยี่ห้อที่ไม่คุยกัน
- ต้องรายงานเหตุการณ์ให้ผู้บริหารเป็นเรื่องเป็นราว ไม่ใช่เป็นรายการ alert
ความสามารถ 01
การเชื่อมโยงสัญญาณ
หัวใจของ XDR คือการเปลี่ยน alert จำนวนมากให้กลายเป็นเหตุการณ์จำนวนน้อยที่อธิบายได้
- GoDeep.AI cross-layer correlation
- ผู้ผลิตระบุว่าใช้ AI เชื่อมโยงสัญญาณข้ามชั้นเพื่อให้ได้การตรวจจับที่มีความมั่นใจสูง
- Intelligent Detection
- กฎตรวจจับอิงกรอบ MITRE TTP รองรับกฎที่ซับซ้อนและกฎข้ามหลายระบบ พร้อมแดชบอร์ดเดียวสำหรับ alert ทั้งหมด
- Effortless Incident Management
- จัดกลุ่ม alert ที่เกี่ยวข้องกันให้เป็นเหตุการณ์เดียว พร้อมปรับ SLA และบันทึกรายละเอียดประกอบ
ความสามารถ 02
การสืบสวน
เมื่อได้เหตุการณ์แล้ว ขั้นถัดไปคือไล่ให้ถึงต้นทางและขอบเขตที่แท้จริง
- Investigative Workbench
- วิเคราะห์ alert ที่เกี่ยวข้องกันในฐานะเหตุการณ์เดียว ระบุต้นทางการโจมตี และดูข้อมูลกิจกรรมกับเครือข่ายประกอบ
- Robust Threat Hunting
- ไล่ล่าและวิเคราะห์ indicator of compromise ข้ามเครื่องทั้งหมด ดูความถี่และรายละเอียดของระบบที่ได้รับผลกระทบ
- SIA — Seqrite Intelligent Assistant
- ผู้ช่วยวิเคราะห์เชิงสนทนา มีชุดคำถามสำเร็จรูปสำหรับเข้าถึงรายละเอียดเหตุการณ์และ alert ได้เร็วขึ้น
ความสามารถ 03
การตอบสนองและการรายงาน
ชั้นสุดท้ายคือทำให้การตอบสนองเกิดขึ้นซ้ำได้เหมือนเดิมทุกครั้ง แทนที่จะขึ้นกับว่าใครเป็นเวรคืนนั้น
- Playbook Automation
- ตั้งขั้นตอนตอบสนองทั้งแบบอัตโนมัติและแบบให้คนกดยืนยัน โดยใช้ฟังก์ชันและตัวเชื่อมที่มีมาให้
- Interactive Dashboard
- แสดงสถานะเครื่อง alert เหตุการณ์ และตัวชี้วัดตาม MITRE ATT&CK พร้อมข้อมูลเชิงปฏิบัติการ
สรุป
ความสามารถหลักโดยย่อ
- Correlate สัญญาณข้าม endpoint, network และ email
- มุมมองห่วงโซ่การโจมตี (attack chain) แบบรวมศูนย์
- จัดลำดับความสำคัญของ alert เพื่อลดภาระทีม
- Playbook การตอบสนองที่ปรับให้เข้ากับองค์กร
- ต่อยอดจากฐาน EPP/EDR ของ Seqrite ได้ราบรื่น
การเริ่มใช้งาน
เริ่มต้นอย่างไร
ยังไม่ต้องรีบข้ามจาก EPP ไป XDR
องค์กรจำนวนมากได้ประโยชน์สูงสุดจากการทำ EPP ให้แน่นก่อน แล้วเพิ่ม EDR เมื่อเริ่มต้องการมองเห็นเชิงลึก ส่วน XDR คุ้มที่สุดเมื่อมีสัญญาณจากหลายชั้นให้เชื่อมโยงจริง ไม่ใช่ตอนที่ยังมีแต่ endpoint
เลือกได้ทั้งคลาวด์และในองค์กร
มีทั้งรุ่นบนคลาวด์และรุ่นติดตั้งในองค์กร เลือกตามข้อกำหนดเรื่องที่อยู่ของข้อมูลและทรัพยากรที่ทีมดูแลได้
วัดผลด้วยจำนวนเหตุการณ์ ไม่ใช่จำนวน alert
ตัวชี้วัดที่บอกว่า XDR ทำงานได้ผลคือจำนวนเหตุการณ์ที่ทีมต้องจัดการต่อสัปดาห์ลดลง ในขณะที่ความครอบคลุมเท่าเดิมหรือมากขึ้น ไม่ใช่จำนวน alert ดิบที่ระบบตรวจพบ
กลุ่มเป้าหมาย
เหมาะกับใคร
- องค์กรที่ต้องการมองเห็นภัยข้ามหลายชั้น
- องค์กรที่กำลังเปลี่ยนผ่านสู่ detection-and-response เต็มรูปแบบ
- องค์กรที่มี alert จำนวนมากและต้องการลด noise
คำถาม
คำถามที่พบบ่อย
XDR ต่างจาก EDR อย่างไร
EDR โฟกัสที่ endpoint เป็นหลัก ส่วน XDR ขยายให้รวมสัญญาณจากหลายแหล่ง (network, email และอื่น ๆ) แล้ว correlate เข้าด้วยกัน ทำให้เห็นภาพการโจมตีที่กระจายตัวได้ครบกว่า เหมาะกับองค์กรที่ต้องการลดจุดบอดระหว่างระบบ
องค์กรขนาดกลางจำเป็นต้องใช้ XDR หรือไม่
ไม่จำเป็นเสมอไป องค์กรจำนวนมากเริ่มจาก EPP และ EDR ก่อน แล้วจึงพิจารณา XDR เมื่อมีระบบหลายชั้นที่ต้องเชื่อมโยงสัญญาณเข้าด้วยกัน ทีม Seqrite Security Thailand ช่วยประเมินว่าองค์กรของคุณควรเริ่มที่ระดับใดให้คุ้มค่าที่สุด
รายละเอียดความสามารถของผลิตภัณฑ์ในหน้านี้อ้างอิงจากหน้าผลิตภัณฑ์ของผู้ผลิต seqrite.com (ตรวจสอบเมื่อ 1 กันยายน 2569) — เงื่อนไขที่ผูกพันจริงเป็นไปตามใบเสนอราคาและสัญญาของแต่ละองค์กร