การเข้าถึงและอุปกรณ์พกพา
Seqrite Zero Trust Network Access (ZTNA)
ให้สิทธิ์เข้าถึงเป็นราย application ไม่ใช่เปิดทั้งเครือข่าย
ขอใบเสนอราคา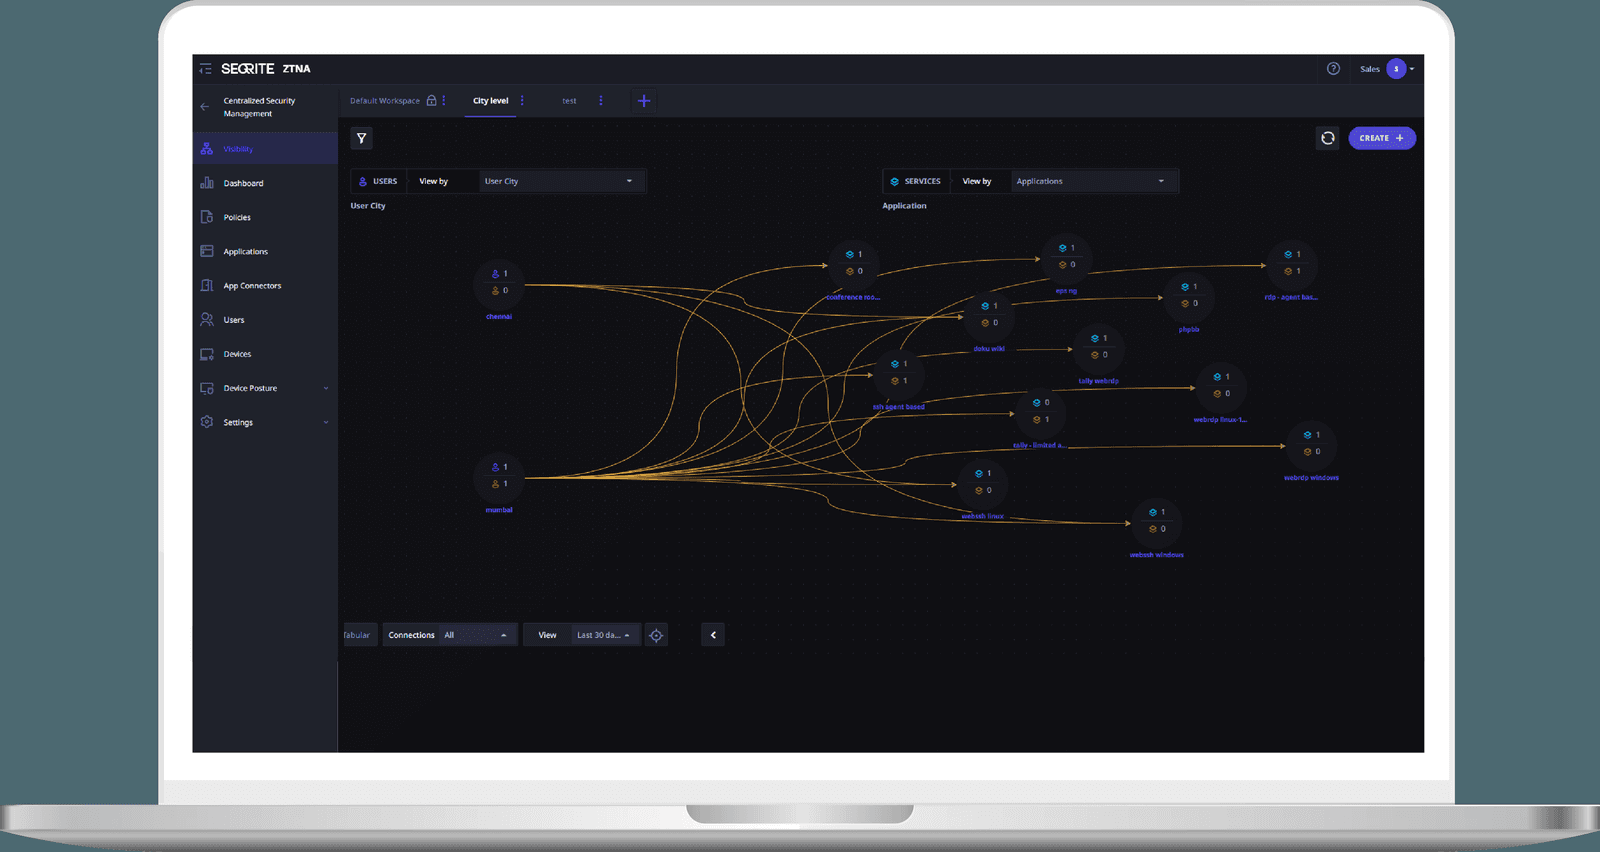
ภาพรวม
ZTNA คืออะไร
VPN ถูกออกแบบมาในยุคที่ "ข้างในออฟฟิศ" กับ "ข้างนอกออฟฟิศ" ยังแยกกันชัด พอผู้ใช้ล็อกอิน VPN สำเร็จ เขาก็ถูกนับว่าอยู่ข้างในและมักเข้าถึงเครือข่ายได้เป็นวงกว้าง ปัญหาคือทุกวันนี้บัญชีผู้ใช้ถูกยึดได้ง่ายกว่าเดิมมาก ทั้งจากฟิชชิงและรหัสผ่านที่รั่วมาจากที่อื่น เมื่อบัญชีเดียวถูกยึด ผู้โจมตีก็ได้ประตูที่เปิดกว้างเท่ากับพนักงานคนนั้น
Seqrite ZTNA เปลี่ยนคำถามจาก "คนนี้ล็อกอินผ่านไหม" เป็น "คำขอนี้ควรผ่านไหม" ทุกครั้งที่มีการเข้าถึง ระบบจะตรวจทั้งตัวผู้ใช้ สถานะความปลอดภัยของเครื่องที่ใช้ และ application ที่กำลังขอเข้า แล้วให้สิทธิ์เฉพาะ application นั้น ไม่ใช่เปิดทั้งเครือข่าย ผลคือถ้าบัญชีใดบัญชีหนึ่งถูกยึด ขอบเขตความเสียหายจะจำกัดอยู่แค่สิ่งที่บัญชีนั้นเข้าถึงได้จริง
ในทางปฏิบัติ องค์กรไทยจำนวนมากใช้ ZTNA เป็นทางออกของโจทย์ที่ VPN ทำได้ไม่ดี — ให้พาร์ทเนอร์หรือผู้รับเหมาภายนอกเข้าถึงเฉพาะระบบที่ต้องใช้ ให้พนักงานเข้าระบบภายในจากเครื่องที่บ้านโดยไม่ต้องเชื่อมเข้าเครือข่ายทั้งวง และตอบผู้ตรวจสอบได้ว่าใครเข้าถึงอะไรเมื่อไร เพราะระบบเก็บ audit trail ไว้ทุกครั้ง
สัญญาณ
องค์กรแบบไหนที่ควรพิจารณา
- ใช้ VPN อยู่ และเมื่อผู้ใช้เชื่อมต่อได้แล้วก็เข้าถึงระบบภายในได้เกือบทั้งหมด
- ต้องเปิดให้พาร์ทเนอร์ ผู้รับเหมา หรือผู้ขายภายนอกเข้าถึงบางระบบ แต่ไม่อยากให้เห็นทั้งเครือข่าย
- มีพนักงานทำงานจากบ้านหรือจากเครื่องที่องค์กรไม่ได้ควบคุม
- ตอบผู้ตรวจสอบไม่ได้ว่าใครเข้าถึงระบบใดเมื่อไร เพราะ log กระจายอยู่หลายที่
- VPN concentrator เริ่มเป็นคอขวดหรือเป็นจุดที่ถูกสแกนหาช่องโหว่อยู่บ่อย ๆ
ความสามารถ 01
การเชื่อมต่อและการพิสูจน์ตัวตน
ชั้นแรกคือทำให้ผู้ใช้เข้าถึงสิ่งที่ต้องใช้ได้จริงโดยไม่ต้องเปิดเครือข่าย ครอบคลุมทั้งแอปที่เป็นเว็บและแอปเก่าที่ไม่ใช่เว็บ
- รองรับทั้งแบบมีและไม่มี agent
- เชื่อมต่อได้ทั้งผ่าน agent บนเครื่อง และแบบไม่ต้องติดตั้งอะไรเลย เลือกใช้ตามกลุ่มผู้ใช้
- ครอบคลุมโปรโตคอลที่ใช้จริง
- รองรับ web application, RDP, SSH, VNC, thick client application และ VoIP ไม่ใช่เฉพาะแอปที่เป็นเว็บ
- เชื่อมกับ identity provider เดิม
- ใช้ระบบยืนยันตัวตนที่องค์กรมีอยู่แล้วได้ หรือจะบริหารผู้ใช้ภายในระบบเองก็ได้
- OTP แบบไม่ต้องใช้รหัสผ่าน
- รองรับการยืนยันตัวตนแบบ passwordless ด้วย OTP สำหรับผู้ใช้ที่ไม่ได้อยู่ใน identity provider
ความสามารถ 02
การตัดสินใจให้สิทธิ์
หัวใจของ zero trust คือการตัดสินใจใหม่ทุกครั้งที่มีคำขอ ไม่ใช่ตัดสินครั้งเดียวตอนล็อกอินแล้วเชื่อไปตลอด session
- ตรวจสถานะเครื่องแบบเรียลไทม์
- ประเมิน device posture ก่อนให้สิทธิ์ เช่น เครื่องมีการป้องกันเปิดอยู่หรือไม่ แพตช์ครบหรือยัง
- ผูกผู้ใช้กับอุปกรณ์
- จับคู่บัญชีผู้ใช้กับเครื่องที่ขึ้นทะเบียนไว้ ลดโอกาสที่บัญชีที่ถูกยึดจะใช้จากเครื่องแปลกหน้า
- นโยบายแบบไดนามิก
- กำหนดสิทธิ์ตามคุณสมบัติของผู้ใช้และของ application แทนการเปิดสิทธิ์แบบตายตัว
- Audit trail ครบทุกกิจกรรม
- เก็บบันทึกกิจกรรมของผู้ใช้อย่างละเอียด ใช้ตอบผู้ตรวจสอบและใช้สืบสวนย้อนหลังได้
ความสามารถ 03
การป้องกันที่ชั้นแอปพลิเคชัน
นอกจากคุมว่าใครเข้าถึงอะไร แพลตฟอร์มยังมีชั้นป้องกันสำหรับแอปที่เปิดให้เข้าถึงจากภายนอกด้วย
- Web Application Firewall
- กรองการโจมตีที่พุ่งเป้าไปที่ตัวเว็บแอปโดยตรง
- Firewall ระดับ layer 7
- ตัดสินใจจากเนื้อหาของทราฟฟิก ไม่ใช่แค่พอร์ตและ IP
- การป้องกัน DDoS
- ลดผลกระทบจากการยิงถล่มเพื่อให้บริการล่ม
- เฝ้าระวังแบบเรียลไทม์
- มองเห็นพฤติกรรมผู้ใช้ การเข้าถึง application และกิจกรรมบนเครือข่ายได้ทันที
สรุป
ความสามารถหลักโดยย่อ
- เชื่อมต่อได้ทั้งแบบมี agent และไม่มี agent ครอบคลุม web app, RDP, SSH, VNC, thick client และ VoIP
- ตรวจสอบสถานะความปลอดภัยของเครื่อง (device posture) แบบเรียลไทม์ และผูกผู้ใช้กับอุปกรณ์
- นโยบายการเข้าถึงแบบไดนามิกตามคุณสมบัติของผู้ใช้และ application
- มี Web Application Firewall, firewall ระดับ layer 7 และการป้องกัน DDoS ในตัว
- เชื่อมต่อกับ identity provider เดิม หรือใช้ผู้ใช้ภายในพร้อม OTP แบบไม่ต้องใช้รหัสผ่าน
- เก็บ audit trail กิจกรรมของผู้ใช้อย่างละเอียด
การเริ่มใช้งาน
เริ่มต้นอย่างไร
เริ่มจากกลุ่มผู้ใช้เดียวก่อน
ไม่ต้องเลิกใช้ VPN ทั้งองค์กรในวันเดียว แนวทางที่ใช้ได้จริงคือเริ่มจากกลุ่มที่เจ็บที่สุดก่อน เช่น ผู้รับเหมาภายนอก หรือทีมที่ต้องเข้าระบบสำคัญจากนอกออฟฟิศ แล้วค่อยขยายเมื่อ policy นิ่ง
ทำบัญชี application ก่อนวาง policy
งานที่กินเวลาที่สุดของโครงการ ZTNA ไม่ใช่การติดตั้ง แต่เป็นการตอบให้ได้ว่าองค์กรมี application อะไรบ้างและใครควรเข้าถึงตัวไหน ทีมเราช่วยทำ workshop ส่วนนี้ให้ก่อนเริ่ม
อยู่ร่วมกับ VPN เดิมได้ระหว่างเปลี่ยนผ่าน
ระหว่างที่ยังย้ายไม่ครบ ทั้งสองระบบทำงานคู่กันได้ องค์กรจึงคุมความเสี่ยงของการเปลี่ยนผ่านได้เอง ไม่ต้องตัดสวิตช์ทีเดียว
กลุ่มเป้าหมาย
เหมาะกับใคร
- องค์กรที่มีพนักงานทำงานแบบไฮบริดหรือจากระยะไกล
- องค์กรที่ต้องการเลิกพึ่ง VPN แบบเปิดทั้งวง
- องค์กรที่ต้องพิสูจน์ได้ว่าใครเข้าถึงระบบใดเมื่อไร
คำถาม
คำถามที่พบบ่อย
ZTNA ต่างจาก VPN อย่างไร
VPN แบบเดิมเมื่อผู้ใช้เชื่อมต่อสำเร็จมักได้สิทธิ์เข้าถึงเครือข่ายเป็นวงกว้าง ส่วน ZTNA ตรวจสอบทุกคำขอและให้สิทธิ์เฉพาะ application ที่ระบุไว้เท่านั้น ทำให้ขอบเขตความเสียหายเมื่อบัญชีใดบัญชีหนึ่งถูกยึดแคบลงมาก
ต้องติดตั้ง agent บนทุกเครื่องไหม
ไม่จำเป็นทุกกรณี Seqrite ZTNA รองรับทั้งแบบมี agent และแบบไม่มี agent ทีมเราช่วยประเมินว่าแต่ละกลุ่มผู้ใช้ในองค์กรของคุณควรใช้รูปแบบใด
รายละเอียดความสามารถของผลิตภัณฑ์ในหน้านี้อ้างอิงจากหน้าผลิตภัณฑ์ของผู้ผลิต seqrite.com (ตรวจสอบเมื่อ 1 กันยายน 2569) — เงื่อนไขที่ผูกพันจริงเป็นไปตามใบเสนอราคาและสัญญาของแต่ละองค์กร