ข้อมูลและความเป็นส่วนตัว
Seqrite Data Privacy
ค้นหา จัดหมวด และคุ้มครองข้อมูลส่วนบุคคลในองค์กร
ขอใบเสนอราคา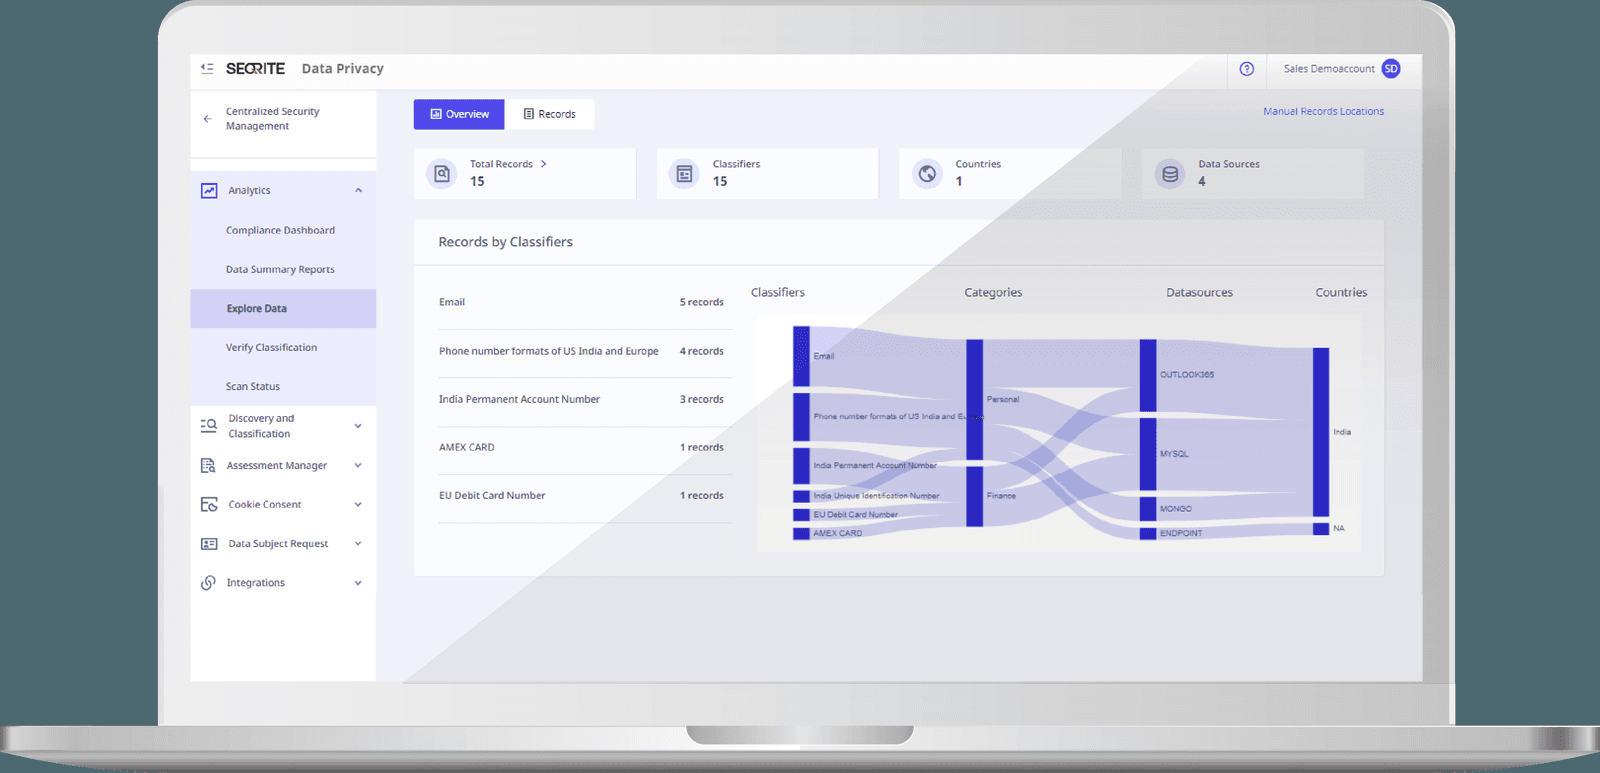
ภาพรวม
Data Privacy คืออะไร
องค์กรไทยส่วนใหญ่ผ่านช่วง PDPA มาด้วยการทำเอกสาร — เขียนนโยบายความเป็นส่วนตัว ตั้ง DPO แล้วขึ้นแบนเนอร์คุกกี้ ซึ่งเป็นงานที่จำเป็นแต่ยังไม่ตอบคำถามที่ผู้ตรวจสอบถามจริง นั่นคือ "ตอนนี้ข้อมูลส่วนบุคคลของลูกค้าอยู่ที่ไหนบ้างในระบบของคุณ" คำถามนี้ตอบด้วยเอกสารไม่ได้ ต้องตอบด้วยการไปค้นในระบบจริง
Seqrite Data Privacy คือเครื่องมือสำหรับงานฝั่งนั้น — สแกนหาว่าข้อมูลส่วนบุคคลกระจายอยู่ในฐานข้อมูล ไฟล์เซิร์ฟเวอร์ และระบบใดบ้าง จัดหมวดหมู่ตามชนิดข้อมูล แล้ววางการคุ้มครองให้เหมาะกับความอ่อนไหว ทั้งการเข้ารหัส การปิดบัง และการทำ tokenization พร้อมกับงานฝั่งกระบวนการอย่างการจัดการความยินยอมและการรับคำขอใช้สิทธิ์ของเจ้าของข้อมูล
ข้อควรทราบเรื่องกฎหมาย หน้าเว็บของผู้ผลิตยกตัวอย่างกฎหมายอย่าง DPDPA ของอินเดีย GDPR และ CCPA ไม่ได้ระบุ PDPA ของไทยไว้โดยตรง แต่ความสามารถหลักที่ผลิตภัณฑ์ทำ — ค้นหาข้อมูล จัดการความยินยอม ประเมินความเสี่ยง และรับคำขอใช้สิทธิ์ — เป็นชุดงานเดียวกับที่ PDPA กำหนด ทีมเราจึงเสนอให้ทำ workshop เทียบความสามารถกับข้อกำหนด PDPA ขององค์กรคุณก่อนตัดสินใจ แทนที่จะให้เชื่อว่า "ใช้ได้กับ PDPA" ไปเลย
สัญญาณ
องค์กรแบบไหนที่ควรพิจารณา
- ตอบไม่ได้ว่าข้อมูลส่วนบุคคลของลูกค้าอยู่ในระบบใดบ้าง และมีสำเนาอยู่กี่ที่
- มีนโยบายความเป็นส่วนตัวบนเว็บแล้ว แต่ยังไม่เคยไปสแกนหาข้อมูลจริงในระบบ
- รับคำขอใช้สิทธิ์จากเจ้าของข้อมูลด้วยอีเมลและไฟล์ Excel ไม่มีระบบติดตามสถานะ
- ต้องทำ RoPA หรือ DPIA แล้วยังทำด้วยมือทุกครั้ง
- เคยมีเหตุข้อมูลรั่วแล้วใช้เวลานานกว่าจะสรุปได้ว่าข้อมูลอะไรหลุดไปบ้าง
ความสามารถ 01
ค้นหาและจัดหมวดข้อมูล
ทุกอย่างเริ่มจากการรู้ก่อนว่าข้อมูลอยู่ที่ไหน ถ้าข้ามขั้นนี้ไป งานคุ้มครองที่ทำต่อจากนั้นจะครอบคลุมเฉพาะระบบที่นึกออกเท่านั้น
- Data discovery ข้ามแหล่งข้อมูล
- สแกนหาข้อมูลส่วนบุคคลจากแหล่งข้อมูลจำนวนมาก พร้อมชุดตัวจำแนกสำเร็จรูปสำหรับข้อมูลประเภทที่พบบ่อย
- Unified data profiling
- รวมภาพว่าข้อมูลของบุคคลหนึ่งกระจายอยู่ในระบบใดขององค์กรบ้าง
- จัดหมวดตามความอ่อนไหว
- แยกประเภทข้อมูลเพื่อให้เลือกมาตรการคุ้มครองได้ตรงกับความเสี่ยงจริง
ความสามารถ 02
คุ้มครองข้อมูลที่พบ
เมื่อรู้แล้วว่าข้อมูลอยู่ที่ไหน ขั้นถัดไปคือทำให้ข้อมูลนั้นใช้ต่อได้แต่รั่วแล้วไม่เสียหาย
- Tokenization
- แทนค่าข้อมูลจริงด้วยค่าแทน เพื่อให้ระบบปลายทางทำงานต่อได้โดยไม่ต้องถือข้อมูลจริง
- การเข้ารหัส
- เข้ารหัสข้อมูลอ่อนไหวตามนโยบายที่กำหนด
- การปิดบัง (masking)
- ซ่อนบางส่วนของข้อมูลสำหรับผู้ใช้ที่ไม่จำเป็นต้องเห็นค่าเต็ม
- เชื่อมกับ DLP และ ITSM
- มี integration สำเร็จรูปกับระบบ DLP และระบบบริหารงานบริการไอทีที่ใช้อยู่
ความสามารถ 03
ความยินยอมและสิทธิของเจ้าของข้อมูล
ฝั่งกระบวนการคือส่วนที่ผู้ตรวจสอบดูมากที่สุด เพราะเป็นสิ่งที่เจ้าของข้อมูลสัมผัสได้โดยตรง
- จัดการความยินยอมแบบรวมศูนย์
- เก็บและติดตามความยินยอมและความชอบของเจ้าของข้อมูลไว้ที่เดียว รองรับหลายภาษา
- Cookie consent
- จัดการความยินยอมคุกกี้บนเว็บไซต์ พร้อมค้นหาคุกกี้ที่มีอยู่โดยอัตโนมัติ
- คำขอใช้สิทธิ์เป็นเคส
- รับและติดตามคำขอใช้สิทธิ์ของเจ้าของข้อมูลผ่าน workflow ที่ตรวจสอบย้อนหลังได้
ความสามารถ 04
ประเมินความเสี่ยงและรับมือเหตุ
ชั้นสุดท้ายคืองานที่ต้องมีหลักฐานตอนถูกตรวจ และงานที่ต้องทำให้เร็วตอนเกิดเหตุจริง
- DPIA และ RoPA อัตโนมัติ
- ทำการประเมินผลกระทบและบันทึกรายการกิจกรรมการประมวลผลจากข้อมูลที่ระบบมีอยู่แล้ว
- Gap analysis
- ชี้ช่องว่างระหว่างสิ่งที่ทำอยู่กับสิ่งที่ข้อกำหนดต้องการ
- บันทึกและแจ้งเหตุข้อมูลรั่ว
- บันทึกเหตุการณ์และรองรับกระบวนการแจ้งเหตุตามกรอบเวลาที่กฎหมายกำหนด
สรุป
ความสามารถหลักโดยย่อ
- ค้นหาและจัดหมวดข้อมูลข้ามแหล่งข้อมูลจำนวนมาก พร้อมชุดตัวจำแนกสำเร็จรูป
- Tokenization, การเข้ารหัส และการปิดบัง (masking) ข้อมูลอ่อนไหว
- จัดการความยินยอมและความชอบของเจ้าของข้อมูลแบบรวมศูนย์ รองรับหลายภาษา
- จัดการ cookie consent และค้นหา cookie บนเว็บไซต์อัตโนมัติ
- ประเมินความเสี่ยงด้านความเป็นส่วนตัวอัตโนมัติ (DPIA, RoPA, gap analysis)
- รับและติดตามคำขอใช้สิทธิ์ของเจ้าของข้อมูลเป็นเคส
- บันทึกเหตุการณ์ข้อมูลรั่วไหลและกระบวนการแจ้งเหตุ
การเริ่มใช้งาน
เริ่มต้นอย่างไร
เริ่มจากขอบเขตแคบให้จบก่อน
โครงการที่พยายามสแกนทั้งองค์กรตั้งแต่รอบแรกมักไม่จบ แนวทางที่ได้ผลคือเลือกระบบที่มีข้อมูลลูกค้าเยอะที่สุด 2–3 ระบบก่อน ทำให้ครบวงจรตั้งแต่ค้นหาจนถึงคุ้มครอง แล้วค่อยขยาย
เตรียมทีมให้ครบสามฝ่าย
งานนี้ไม่ใช่งานไอทีอย่างเดียว ต้องมี DPO หรือฝ่ายกฎหมายมาช่วยตัดสินว่าข้อมูลใดคือข้อมูลส่วนบุคคลในบริบทองค์กร และเจ้าของระบบมาช่วยยืนยันว่าข้อมูลไหลอย่างไร
เทียบกับข้อกำหนด PDPA ก่อนเซ็น
เราแนะนำให้ทำ workshop เทียบความสามารถของผลิตภัณฑ์กับข้อกำหนด PDPA ที่องค์กรคุณต้องปฏิบัติจริงก่อนตัดสินใจ เพื่อให้เห็นชัดว่าส่วนใดเครื่องมือช่วยได้ และส่วนใดยังเป็นงานกระบวนการที่คนต้องทำ
กลุ่มเป้าหมาย
เหมาะกับใคร
- องค์กรที่ต้องปฏิบัติตาม PDPA ของไทย
- ทีม DPO และทีม compliance ที่ต้องตอบผู้ตรวจสอบได้
- องค์กรที่เก็บข้อมูลลูกค้าจำนวนมากและกระจายอยู่หลายระบบ
คำถาม
คำถามที่พบบ่อย
ใช้กับ PDPA ของไทยได้ไหม
ความสามารถหลักของผลิตภัณฑ์ — การค้นหาข้อมูลส่วนบุคคล การจัดการความยินยอม การประเมินความเสี่ยง และการรับคำขอใช้สิทธิ์ — เป็นงานเดียวกับที่ PDPA กำหนด หน้าเว็บของผู้ผลิตระบุถึงกฎหมายอย่าง DPDPA ของอินเดีย GDPR และ CCPA เป็นตัวอย่าง ทีมเรายินดีทำ workshop เทียบความสามารถกับข้อกำหนด PDPA เฉพาะองค์กรของคุณก่อนตัดสินใจ
เริ่มจากตรงไหนถ้ายังไม่รู้ว่าข้อมูลอยู่ที่ไหนเลย
เริ่มจากงาน data discovery ก่อน — ให้ระบบสแกนหาว่ามีข้อมูลส่วนบุคคลอยู่ในระบบใดบ้าง แล้วค่อยวางลำดับความสำคัญจากผลที่ได้ ทีมเราช่วยวางขอบเขตรอบแรกให้จบเร็วก่อนขยายทีหลัง
รายละเอียดความสามารถของผลิตภัณฑ์ในหน้านี้อ้างอิงจากหน้าผลิตภัณฑ์ของผู้ผลิต seqrite.com (ตรวจสอบเมื่อ 1 กันยายน 2569) — เงื่อนไขที่ผูกพันจริงเป็นไปตามใบเสนอราคาและสัญญาของแต่ละองค์กร
ผลิตภัณฑ์อื่น