ข้อมูลและความเป็นส่วนตัว
Seqrite Malware Analysis Platform (SMAP)
แยกไฟล์ต้องสงสัยไปวิเคราะห์ในสภาพแวดล้อมที่แยกขาด
ขอใบเสนอราคา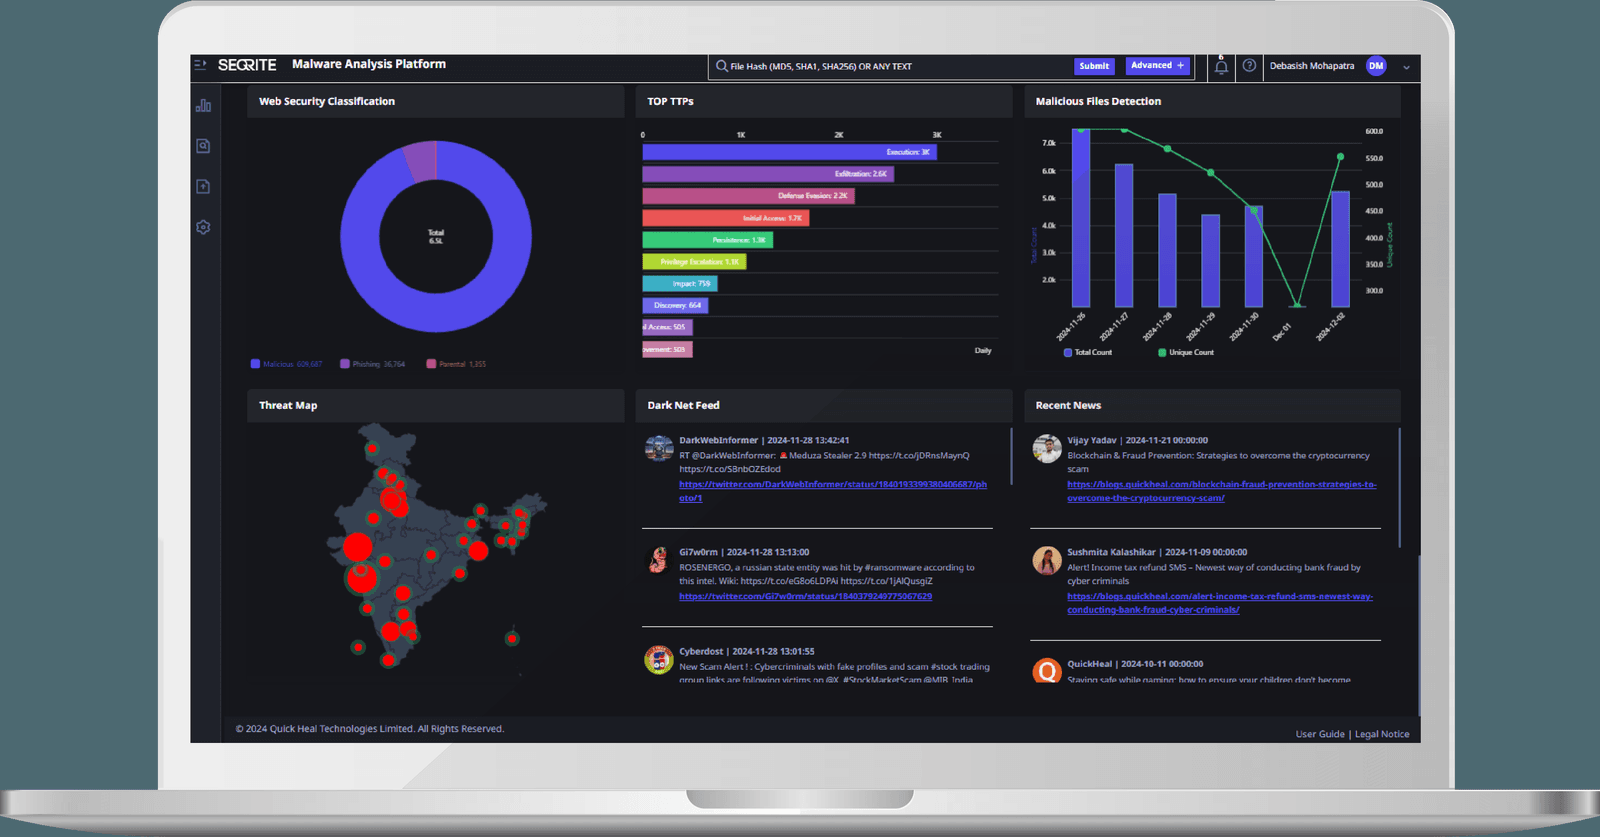
ภาพรวม
Malware Analysis คืออะไร
สถานการณ์ที่ทีมไอทีเจอบ่อยคือมีไฟล์แปลกเข้ามา — แนบมากับอีเมล เจอบนเครื่องผู้ใช้ หรือหลุดมาจาก USB — แล้วต้องตัดสินใจว่าอันตรายหรือไม่ ทางเลือกที่ทำกันคืออัปโหลดขึ้นเว็บตรวจไวรัสสาธารณะ ซึ่งเร็วดีแต่มีปัญหาที่คนส่วนใหญ่ไม่ได้คิดถึง คือไฟล์นั้นถูกเก็บไว้และอาจเปิดให้คนอื่นดาวน์โหลดได้ ถ้าไฟล์มีข้อมูลภายในองค์กรอยู่ นั่นคือการทำข้อมูลรั่วด้วยมือตัวเอง
Seqrite Malware Analysis Platform (SMAP) แก้โจทย์นี้ด้วยการให้องค์กรมีที่วิเคราะห์ของตัวเอง ติดตั้งในองค์กรหรือใช้ผ่านคลาวด์ที่ควบคุมได้ กระบวนการเป็นแบบหลายขั้น — คัดกรองเบื้องต้น รันจริงในสภาพแวดล้อมที่แยกขาดเพื่อดูพฤติกรรม แล้วให้ผู้เชี่ยวชาญตรวจซ้ำด้วยการ reverse engineering สำหรับเคสที่ซับซ้อน
ผลลัพธ์ที่ได้ไม่ใช่แค่คำตอบว่า "ติด" หรือ "ไม่ติด" แต่เป็นรายงานที่บอกว่าไฟล์นั้นทำอะไร ติดต่อไปที่ไหน และเข้าข่ายเทคนิคใดตามกรอบ MITRE ATT&CK ซึ่งเป็นสิ่งที่ใช้ต่อได้จริงทั้งในการตามหาเครื่องอื่นที่อาจโดนแบบเดียวกัน และในการทำรายงานประกอบการแจ้งเหตุ
สัญญาณ
องค์กรแบบไหนที่ควรพิจารณา
- มีไฟล์ต้องสงสัยเข้ามาเป็นประจำและตัดสินใจด้วยการเดา
- เคยอัปโหลดไฟล์ขององค์กรขึ้นเว็บตรวจไวรัสสาธารณะ
- ต้องทำรายงานเชิงเทคนิคประกอบการแจ้งเหตุต่อหน่วยงานกำกับ
- อยากรู้ว่าไฟล์ที่เจอเชื่อมโยงกับเหตุการณ์อื่นในองค์กรหรือไม่
- มีข้อกำหนดว่าข้อมูลขององค์กรต้องไม่ออกไปนอกระบบที่ควบคุมได้
ความสามารถ 01
กระบวนการวิเคราะห์
ความต่างของแพลตฟอร์มวิเคราะห์มัลแวร์อยู่ที่จำนวนชั้นของการตรวจ ไม่ใช่ความเร็วของคำตอบ
- คัดกรองเบื้องต้น
- ตรวจคุณสมบัติแบบสถิตของไฟล์ก่อนเข้าสู่ขั้นที่ใช้ทรัพยากรมากกว่า
- รันดูพฤติกรรมในที่แยกขาด
- ปล่อยให้ไฟล์ทำงานในสภาพแวดล้อมปิดเพื่อสังเกตสิ่งที่มันทำจริง
- ตรวจซ้ำโดยผู้เชี่ยวชาญ
- มีขั้น reverse engineering โดยคนสำหรับเคสที่เครื่องมืออัตโนมัติยังสรุปไม่ได้
- ครอบคลุมมัลแวร์หลายประเภท
- ระบุไวรัส ransomware spyware trojan และประเภทอื่น
ความสามารถ 02
ผลลัพธ์ที่นำไปใช้ต่อได้
รายงานที่ดีต้องตอบได้ว่าจะทำอะไรต่อ ไม่ใช่แค่บอกว่าอันตราย
- สกัด IOC และแมป MITRE ATT&CK
- ดึง indicator of compromise ออกมาและระบุเทคนิคของผู้โจมตีตามกรอบมาตรฐาน
- ตรวจชื่อเสียง URL และ IP
- ประเมินปลายทางที่ไฟล์ติดต่อไปว่าเคยมีประวัติหรือไม่
- ค้นย้อนหลังได้หลายวิธี
- ค้นจากค่า hash คุณสมบัติของไฟล์ หรือเนื้อหาภายในไฟล์
- ส่งออกและเชื่อมต่อระบบอื่น
- ออกรายงานเป็น PDF หรือ JSON และเชื่อมกับแพลตฟอร์มความปลอดภัยอื่นผ่าน API
สรุป
ความสามารถหลักโดยย่อ
- วิเคราะห์หลายขั้น — คัดกรอง รันดูพฤติกรรม และ reverse engineering โดยผู้เชี่ยวชาญ
- ระบุไวรัส ransomware spyware trojan และมัลแวร์ประเภทอื่น
- สกัด indicator of compromise และแมปเทคนิคเข้ากับ MITRE ATT&CK
- ตรวจสอบชื่อเสียงของ URL และ IP ที่น่าสงสัย
- ค้นหามัลแวร์จากค่า hash คุณสมบัติของไฟล์ หรือเนื้อหาภายใน
- ส่งออกผลวิเคราะห์เป็น PDF หรือ JSON และเชื่อมต่อระบบอื่นผ่าน API
- ติดตั้งในองค์กรหรือใช้งานผ่านคลาวด์ก็ได้
การเริ่มใช้งาน
เริ่มต้นอย่างไร
เลือกที่ตั้งตามข้อกำหนดเรื่องข้อมูล
ติดตั้งในองค์กรหรือใช้แบบคลาวด์ก็ได้ องค์กรที่มีข้อกำหนดว่าไฟล์ต้องไม่ออกนอกระบบเลือกแบบติดตั้งในองค์กร
กำหนดให้ชัดว่าใครส่งไฟล์เข้าวิเคราะห์ได้
กระบวนการที่ใช้ได้จริงต้องระบุว่าใครมีสิทธิ์ส่งไฟล์ ใครอ่านผล และผลที่ได้จะไปต่อที่ขั้นตอนไหน ไม่งั้นแพลตฟอร์มจะกลายเป็นเครื่องมือที่มีแต่ไม่มีใครใช้
พิจารณาคู่กับ MDR ถ้ายังไม่มีทีมเชี่ยวชาญ
ผลวิเคราะห์พื้นฐานอ่านได้โดยทีมไอทีทั่วไป แต่การตีความเชิงลึกเป็นงานเฉพาะทาง องค์กรที่ยังไม่มีทีมด้านนี้มักใช้ควบคู่กับบริการที่มีผู้เชี่ยวชาญ
กลุ่มเป้าหมาย
เหมาะกับใคร
- ทีม SOC หรือทีม incident response ที่ต้องพิสูจน์ไฟล์ต้องสงสัย
- องค์กรที่ต้องทำรายงานเชิงเทคนิคประกอบการแจ้งเหตุ
- องค์กรที่เจอไฟล์แปลกแล้วไม่อยากเปิดบนเครื่องจริง
คำถาม
คำถามที่พบบ่อย
ต่างจากการอัปโหลดไฟล์ขึ้นเว็บตรวจไวรัสทั่วไปอย่างไร
บริการตรวจสาธารณะจะเก็บไฟล์ที่คุณอัปโหลดไว้และอาจเปิดให้ผู้อื่นเห็น ซึ่งเป็นปัญหาถ้าไฟล์นั้นมีข้อมูลภายในองค์กร แพลตฟอร์มนี้ติดตั้งในองค์กรหรือใช้แบบคลาวด์ที่ควบคุมได้ และให้รายงานเชิงลึกกว่าแค่ผลว่าติดหรือไม่ติด
ต้องมีทีมเชี่ยวชาญมัลแวร์ถึงจะใช้ได้ไหม
ผลลัพธ์พื้นฐานอ่านได้โดยทีมไอทีทั่วไป ส่วนการวิเคราะห์เชิงลึกเป็นงานของผู้เชี่ยวชาญ องค์กรที่ยังไม่มีทีมด้านนี้มักพิจารณาบริการ MDR ควบคู่ไปด้วย
รายละเอียดความสามารถของผลิตภัณฑ์ในหน้านี้อ้างอิงจากหน้าผลิตภัณฑ์ของผู้ผลิต seqrite.com (ตรวจสอบเมื่อ 1 กันยายน 2569) — เงื่อนไขที่ผูกพันจริงเป็นไปตามใบเสนอราคาและสัญญาของแต่ละองค์กร