ภาพรวม
BYOD คืออะไร
BYOD ย่อมาจาก Bring Your Own Device คือการให้พนักงานใช้เครื่องส่วนตัวทำงาน ซึ่งเป็นสิ่งที่เกิดขึ้นในองค์กรไทยแทบทุกแห่งอยู่แล้วไม่ว่าจะมีนโยบายรองรับหรือไม่ — พนักงานเช็คอีเมลบริษัทบนมือถือตัวเอง ส่งไฟล์งานผ่านแชทส่วนตัว และเก็บเอกสารไว้ในเครื่องที่องค์กรไม่มีสิทธิ์แตะ
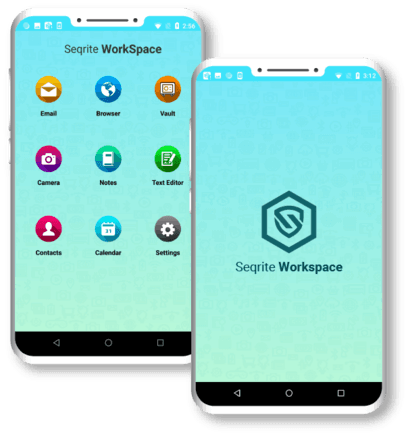
ปัญหาไม่ได้อยู่ที่พนักงาน แต่อยู่ที่องค์กรไม่มีเส้นแบ่ง Seqrite BYOD สร้างพื้นที่ทำงานแยกออกจากพื้นที่ส่วนตัวบนเครื่องเดียวกัน ข้อมูลงานอยู่ในพื้นที่ที่องค์กรบริหารได้ ส่วนรูปถ่ายและแชทส่วนตัวของพนักงานอยู่นอกขอบเขตนั้น เมื่อพนักงานลาออก องค์กรลบเฉพาะพื้นที่งานได้โดยไม่ต้องแตะข้อมูลส่วนตัวเลย
ประเด็นที่ต้องคิดควบคู่คือ PDPA เครื่องส่วนตัวมีข้อมูลส่วนบุคคลของพนักงานอยู่เต็มไปหมด การวางขอบเขตให้ชัดว่าองค์กรเห็นอะไรและไม่เห็นอะไร แล้วสื่อสารเรื่องนี้ตั้งแต่วันแรก เป็นทั้งเรื่องความยินยอมตามกฎหมายและเรื่องความไว้ใจในทางปฏิบัติ
สัญญาณ
องค์กรแบบไหนที่ควรพิจารณา
- พนักงานเช็คอีเมลบริษัทบนมือถือส่วนตัวอยู่แล้ว แต่องค์กรไม่มีนโยบายรองรับ
- มีพนักงานสัญญาจ้าง ฟรีแลนซ์ หรือพาร์ทเนอร์ที่ต้องเข้าถึงระบบภายใน
- ไม่อยากซื้อเครื่องแจกเพิ่ม แต่ก็ไม่สบายใจกับสถานะปัจจุบัน
- พนักงานลาออกแล้วไม่มีวิธีเอาข้อมูลบริษัทออกจากเครื่องเขา
- กังวลว่าการติดตั้ง MDM บนเครื่องส่วนตัวจะถูกพนักงานต่อต้าน
ความสามารถ 01
การแยกพื้นที่
ความสามารถหลักที่ทำให้ BYOD ต่างจาก MDM คือเส้นแบ่งระหว่างงานกับเรื่องส่วนตัว
- พื้นที่ทำงานเสมือน
- แยกข้อมูลธุรกิจออกจากข้อมูลส่วนตัวด้วยการกันพื้นที่บนเครื่องเดียวกัน
- ลบเฉพาะข้อมูลงาน
- สั่งลบข้อมูลขององค์กรออกจากเครื่องพนักงานจากระยะไกล โดยไม่แตะข้อมูลส่วนตัว
- คลังเอกสารที่เข้ารหัส
- เก็บเอกสารขององค์กรไว้ในคลังกลางที่มีการเข้ารหัส
ความสามารถ 02
การทำงานประจำวัน
พื้นที่งานต้องใช้งานได้จริง ไม่ใช่แค่ปลอดภัย ไม่งั้นพนักงานจะเลี่ยงไปใช้ช่องทางอื่นแทน
- อีเมล ปฏิทิน และรายชื่อผู้ติดต่อ
- ใช้งานได้ใกล้เคียงเดสก์ท็อปจากภายในพื้นที่งาน
- Single sign-on
- เข้าใช้ระบบภายในด้วยการล็อกอินครั้งเดียว
- รองรับแอปของบริษัท
- ติดตั้งแอปจากภายนอกและแอปที่องค์กรพัฒนาเองไว้ในพื้นที่งานได้
- เข้าถึงระบบภายในจากที่ใดก็ได้
- เชื่อมต่อทรัพยากรขององค์กรอย่างปลอดภัยจากนอกออฟฟิศ
ความสามารถ 03
การควบคุมข้อมูลไม่ให้รั่ว
เมื่อข้อมูลงานอยู่บนเครื่องส่วนตัว การจำกัดเส้นทางที่ข้อมูลออกจากพื้นที่งานได้จึงสำคัญกว่าปกติ
- DLP ในพื้นที่งาน
- จำกัดการจับภาพหน้าจอและการคัดลอกเนื้อหาออกจากพื้นที่งาน
- นโยบายการเข้าเว็บ
- กำหนด blacklist และ whitelist เว็บไซต์กับคำค้นจากส่วนกลาง
- ควบคุมการใช้กล้อง
- จำกัดการใช้กล้องภายในบริบทของงานตามนโยบายที่ตั้งไว้
สรุป
ความสามารถหลักโดยย่อ
- แยกข้อมูลงานออกจากข้อมูลส่วนตัวด้วยพื้นที่ทำงานเสมือน
- เข้าถึงอีเมล ปฏิทิน และรายชื่อผู้ติดต่อขององค์กรได้จากเครื่องส่วนตัว
- กำหนดนโยบายการเข้าเว็บจากศูนย์กลาง (blacklist / whitelist)
- เก็บเอกสารองค์กรไว้ในคลังกลางที่เข้ารหัส
- Single sign-on (SSO) สำหรับเข้าใช้งานระบบภายใน
- DLP จำกัดการจับภาพหน้าจอและการคัดลอกเนื้อหาออกจากพื้นที่งาน
- สั่งลบเฉพาะข้อมูลงานออกจากเครื่องพนักงานจากระยะไกล
การเริ่มใช้งาน
เริ่มต้นอย่างไร
เขียนขอบเขตให้ชัดก่อนติดตั้ง
สิ่งแรกที่ควรทำไม่ใช่งานเทคนิค แต่เป็นเอกสารหนึ่งหน้าที่บอกพนักงานว่าองค์กรเห็นอะไร ทำอะไรได้ และจะทำเมื่อไร ทีมเราช่วยร่างให้ได้
เริ่มจากกลุ่มที่สมัครใจ
ให้กลุ่มที่อยากใช้ทดลองก่อน แล้วใช้ประสบการณ์จริงของเขาเป็นตัวอย่างให้กลุ่มอื่น ได้ผลกว่าการบังคับทั้งองค์กรพร้อมกัน
ใช้คู่กับ MDM ตามประเภทเครื่อง
องค์กรส่วนใหญ่จบที่การใช้ทั้งสองอย่าง — MDM สำหรับเครื่ององค์กร BYOD สำหรับเครื่องส่วนตัว แยกตามกลุ่มผู้ใช้
กลุ่มเป้าหมาย
เหมาะกับใคร
- องค์กรที่ให้พนักงานใช้เครื่องส่วนตัวทำงาน
- องค์กรที่มีพนักงานสัญญาจ้างหรือพาร์ทเนอร์ภายนอก
- องค์กรที่กังวลเรื่องข้อมูลค้างบนเครื่องหลังพนักงานลาออก
คำถาม
คำถามที่พบบ่อย
องค์กรจะเห็นข้อมูลส่วนตัวของพนักงานไหม
แนวคิดของ BYOD คือแยกพื้นที่งานออกจากพื้นที่ส่วนตัว องค์กรบริหารจัดการเฉพาะพื้นที่งาน และเมื่อต้องล้างข้อมูลก็ลบเฉพาะส่วนงาน ทีมเราช่วยอธิบายขอบเขตนี้ให้พนักงานเข้าใจตอนเริ่มใช้งาน ซึ่งเป็นขั้นตอนที่ทำให้โครงการ BYOD ผ่านไปได้ราบรื่น
ใช้ BYOD แทน MDM ได้เลยไหม
ขึ้นกับว่าเครื่องเป็นขององค์กรหรือของพนักงาน ถ้าเป็นเครื่ององค์กร MDM ควบคุมได้ครบกว่า ถ้าเป็นเครื่องส่วนตัว BYOD เหมาะกว่าเพราะไม่ก้าวก่ายข้อมูลส่วนตัว หลายองค์กรใช้ทั้งคู่แยกตามกลุ่มผู้ใช้
รายละเอียดความสามารถของผลิตภัณฑ์ในหน้านี้อ้างอิงจากหน้าผลิตภัณฑ์ของผู้ผลิต seqrite.com (ตรวจสอบเมื่อ 1 กันยายน 2569) — เงื่อนไขที่ผูกพันจริงเป็นไปตามใบเสนอราคาและสัญญาของแต่ละองค์กร
ผลิตภัณฑ์อื่น