บริการจากทีมผู้เชี่ยวชาญ
Seqrite Digital Risk Protection Services (DRPS)
เฝ้าดูโดเมนปลอม แอปปลอม และข้อมูลรั่วนอกองค์กร
ขอใบเสนอราคา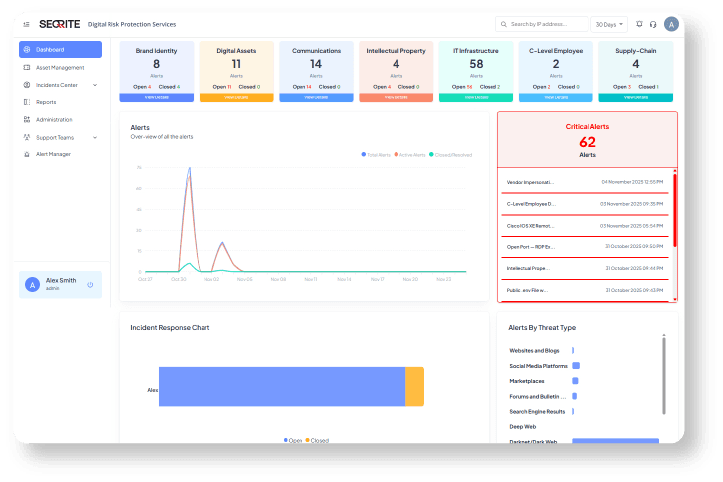
ภาพรวม
DRPS คืออะไร
ความปลอดภัยส่วนใหญ่ที่องค์กรลงทุนไปคือการป้องกันสิ่งที่อยู่ในบ้าน — เครื่อง เครือข่าย ข้อมูล แต่ภัยอีกกลุ่มหนึ่งเกิดขึ้นนอกบ้านทั้งหมด และองค์กรมักไม่รู้ตัวจนกว่าลูกค้าจะโทรมาบอก เช่น มีเว็บที่ตั้งชื่อโดเมนคล้ายของคุณแล้วรับโอนเงินจากลูกค้า มีแอปปลอมบน app store ที่ใช้โลโก้คุณ หรือรหัสผ่านพนักงานถูกประกาศขายบนดาร์กเว็บ
Seqrite DRPS ทำงานฝั่งนั้น — เฝ้าดูเว็บไซต์ โซเชียลมีเดีย app store และเว็บบอร์ดบนดาร์กเว็บอย่างต่อเนื่อง เพื่อหาโดเมนที่ตั้งชื่อเลียนแบบ แอปปลอม และการนำแบรนด์ไปใช้โดยไม่มีสิทธิ์ แล้วประสานงานเพื่อขอปิดกั้นสิ่งที่พบ พร้อมส่งข้อมูลกลับมาให้ทีมภายในรับมือต่อ
ข้อควรเข้าใจเรื่องการปิดกั้น บริการนี้รวมการประสานงานให้ แต่ผลลัพธ์และระยะเวลาขึ้นกับผู้รับจดทะเบียนโดเมนและแพลตฟอร์มปลายทางในแต่ละกรณี ไม่มีใครรับประกันได้ว่าจะปิดได้ภายในกี่วัน เราจึงไม่ระบุตัวเลขไว้ที่นี่ และแนะนำให้ดูเงื่อนไขในใบเสนอราคาซึ่งเป็นเอกสารที่ผูกพันจริง
สัญญาณ
องค์กรแบบไหนที่ควรพิจารณา
- ธุรกิจของคุณรับเงินจากลูกค้าผ่านช่องทางออนไลน์
- มีแอปมือถือให้ลูกค้าดาวน์โหลด
- เคยมีลูกค้าแจ้งว่าเจอเว็บหรือเพจที่อ้างชื่อบริษัทคุณ
- กังวลว่ารหัสผ่านพนักงานอาจรั่วไปอยู่บนดาร์กเว็บแล้ว
- มีทรัพย์สินที่เปิดสู่สาธารณะจำนวนมากแต่ไม่มีบัญชีรวมว่ามีอะไรบ้าง
ความสามารถ 01
การเฝ้าระวังภายนอก
ขอบเขตของการเฝ้าคือสิ่งที่ทำให้บริการกลุ่มนี้ต่างจากการตั้งการแจ้งเตือนเองบนเว็บค้นหา
- ตรวจโดเมนเลียนแบบ
- สแกนหาโดเมนที่ตั้งชื่อคล้ายหรือจงใจให้สับสนกับของคุณอย่างต่อเนื่อง
- เฝ้าหลายช่องทาง
- ครอบคลุมเว็บไซต์ โซเชียลมีเดีย app store และเว็บบอร์ดบนดาร์กเว็บ
- เฝ้าระวังดาร์กเว็บ
- แจ้งเตือนเมื่อพบรหัสผ่านหรือข้อมูลแบรนด์ที่รั่วออกไปถูกนำมาซื้อขาย
- ค้นช่องโหว่ของทรัพย์สินสาธารณะ
- สแกนหาช่องโหว่ที่ซ่อนอยู่ในระบบที่เปิดให้เข้าถึงจากภายนอก
ความสามารถ 02
การดำเนินการเมื่อพบ
ส่วนที่แยกบริการนี้จากเครื่องมือแจ้งเตือนทั่วไปคือมีขั้นตอนลงมือต่อ ไม่ใช่แค่บอกว่าเจอ
- ประสานงานปิดกั้น
- ดำเนินการขอปิดโดเมนและโปรไฟล์ที่เป็นอันตราย โดยผลขึ้นกับผู้ให้บริการปลายทางแต่ละราย
- วิเคราะห์เชิงคาดการณ์
- ใช้ machine learning และข้อมูลภัยคุกคามชี้ความเสี่ยงที่กำลังก่อตัว
- สนับสนุนด้านกฎหมายและ compliance
- มีการวิเคราะห์ความรู้สึกของสาธารณะและการสนับสนุนด้านกฎหมายประกอบการรับมือเหตุ
สรุป
ความสามารถหลักโดยย่อ
- สแกนหาโดเมนที่ตั้งชื่อคล้ายหรือเลียนแบบอย่างต่อเนื่อง
- เฝ้าระวังเว็บไซต์ โซเชียลมีเดีย app store และเว็บบอร์ดบนดาร์กเว็บ
- ค้นหาช่องโหว่ที่ซ่อนอยู่ในทรัพย์สินที่เปิดสู่สาธารณะ
- ประสานงานปิดกั้นโดเมนและโปรไฟล์ที่เป็นอันตราย
- เฝ้าระวังดาร์กเว็บและแจ้งเตือนเมื่อพบรหัสผ่านหรือข้อมูลแบรนด์รั่ว
- วิเคราะห์ความเสี่ยงเชิงคาดการณ์ด้วย machine learning และข้อมูลภัยคุกคาม
การเริ่มใช้งาน
เริ่มต้นอย่างไร
เริ่มจากทำบัญชีทรัพย์สินของแบรนด์
ก่อนเฝ้าได้ต้องรู้ก่อนว่ามีอะไรให้เฝ้า — โดเมนทั้งหมดที่ถือครอง เพจทางการ แอปที่เผยแพร่ ทีมเราช่วยรวบรวมรายการนี้ให้ในขั้นตอนแรก
กำหนดผู้รับแจ้งเตือนให้ชัด
เรื่องโดเมนปลอมมักต้องให้ฝ่ายกฎหมายหรือฝ่ายการตลาดตัดสินใจ ไม่ใช่ฝ่ายไอทีอย่างเดียว ควรตกลงเส้นทางการส่งต่อไว้ตั้งแต่ต้น
อ่านเงื่อนไขเรื่องการ takedown ให้ละเอียด
นี่คือข้อที่ควรอ่านที่สุดในสัญญา เพราะเป็นสิ่งที่ลูกค้าคาดหวังสูงที่สุดและควบคุมได้น้อยที่สุด
กลุ่มเป้าหมาย
เหมาะกับใคร
- ธนาคาร ประกัน และธุรกิจที่ถูกปลอมแบรนด์บ่อย
- ธุรกิจที่มีแอปมือถือให้ลูกค้าดาวน์โหลด
- องค์กรที่กังวลเรื่องรหัสผ่านพนักงานรั่วไปอยู่บนดาร์กเว็บ
คำถาม
คำถามที่พบบ่อย
ปิดโดเมนปลอมได้จริงไหม และใช้เวลานานแค่ไหน
บริการนี้รวมการประสานงานเพื่อขอปิดกั้นโดเมนและโปรไฟล์ที่เป็นอันตราย แต่ผลลัพธ์และระยะเวลาขึ้นกับผู้รับจดทะเบียนโดเมนและแพลตฟอร์มปลายทางในแต่ละกรณี เราจึงไม่ระบุระยะเวลาไว้ล่วงหน้า เงื่อนไขที่ผูกพันจริงจะอยู่ในใบเสนอราคา
ต่างจากการตั้ง Google Alert เองอย่างไร
การเฝ้าดูด้วยตัวเองครอบคลุมเฉพาะสิ่งที่ค้นเจอในเว็บเปิด ส่วนบริการนี้เฝ้าถึง app store โซเชียลมีเดีย และแหล่งบนดาร์กเว็บ พร้อมมีขั้นตอนดำเนินการต่อเมื่อพบของปลอม ไม่ใช่แค่แจ้งเตือน
รายละเอียดความสามารถของผลิตภัณฑ์ในหน้านี้อ้างอิงจากหน้าผลิตภัณฑ์ของผู้ผลิต seqrite.com (ตรวจสอบเมื่อ 1 กันยายน 2569) — เงื่อนไขที่ผูกพันจริงเป็นไปตามใบเสนอราคาและสัญญาของแต่ละองค์กร