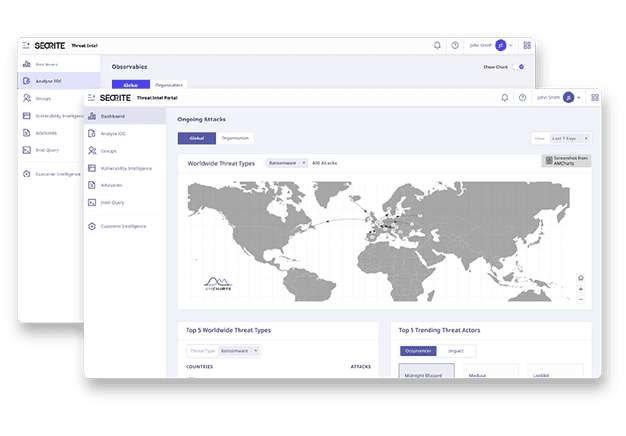
ภาพรวม
Threat Intel คืออะไร
Threat intelligence คือข้อมูลว่าตอนนี้ผู้โจมตีใช้อะไรอยู่ — โดเมนไหนกำลังถูกใช้เป็นเซิร์ฟเวอร์ควบคุม ไฟล์แฮชไหนคือมัลแวร์ตัวใหม่ กลุ่มไหนกำลังพุ่งเป้าอุตสาหกรรมใด ข้อมูลนี้มีค่าเมื่อถูกป้อนเข้าระบบที่ตัดสินใจแทนคุณอยู่แล้ว ไม่ใช่เมื่ออยู่ในรายงาน PDF ที่ไม่มีใครอ่าน
Seqrite Threat Intel รวมฟีดจากหลายแหล่ง ทั้ง OSINT หน่วยงาน CERT และ telemetry ของ Seqrite เอง แล้วเสริมบริบทให้กับ indicator ก่อนส่งต่อ — เช็คกับ WHOIS, VirusTotal และ Shodan แล้วแมปเข้ากับกลุ่มผู้โจมตี แคมเปญ และตระกูลมัลแวร์ที่รู้จัก จากนั้นส่งเข้า SIEM, SOAR หรือ EDR ที่องค์กรใช้อยู่ผ่านมาตรฐาน STIX และ TAXII
ข้อควรพิจารณาก่อนซื้อ ผลิตภัณฑ์กลุ่มนี้ให้ผลตอบแทนสูงกับองค์กรที่มีระบบปลายทางรับข้อมูลไปใช้ต่ออยู่แล้ว ถ้ายังไม่มี SIEM หรือยังไม่มีคนไล่ดู alert การลงทุนใน EDR/XDR หรือบริการ MDR ก่อนมักให้ผลจับต้องได้เร็วกว่า ทีมเรายินดีบอกตรง ๆ ว่าองค์กรของคุณควรเริ่มตรงไหน
สัญญาณ
องค์กรแบบไหนที่ควรพิจารณา
- มี SIEM แล้วแต่ยังต้องไล่ตรวจ indicator ด้วยมือ
- alert เยอะจนต้องเดาว่าอันไหนควรดูก่อน
- ต้องแลกเปลี่ยนข้อมูลภัยคุกคามกับหน่วยงานกำกับหรือกลุ่มอุตสาหกรรม
- อยากรู้ว่าภัยที่กำลังระบาดเกี่ยวข้องกับอุตสาหกรรมของเราหรือไม่
- ทีมใช้เวลาไปกับการเช็ค IP และโดเมนทีละตัวบนเว็บฟรี
ความสามารถ 01
การรวบรวมและเสริมบริบท
คุณภาพของ threat intelligence วัดกันที่บริบท ไม่ใช่จำนวน indicator ที่ส่งมาให้
- รวมฟีดหลายแหล่ง
- ประมวลผลฟีดจาก OSINT หน่วยงาน CERT และ telemetry ของ Seqrite เอง
- ค้นหา IOC ได้หลายชนิด
- ค้นได้ทั้ง IP address โดเมน file hash และ URL
- เสริมข้อมูลจากเครื่องมือภายนอก
- เชื่อมกับ WHOIS, VirusTotal และ Shodan เพื่อเพิ่มบริบทให้ indicator
- แมปเข้ากับผู้โจมตีที่รู้จัก
- เชื่อม indicator เข้ากับกลุ่มผู้โจมตี แคมเปญ และตระกูลมัลแวร์
ความสามารถ 02
การส่งต่อเข้าระบบที่ใช้อยู่
ข้อมูลจะมีค่าก็ต่อเมื่อไปถึงจุดที่ตัดสินใจได้โดยอัตโนมัติ
- เชื่อมกับ SIEM, SOAR และ EDR
- ส่งข้อมูลเข้าผลิตภัณฑ์ความปลอดภัยหลักที่องค์กรใช้อยู่
- รองรับ STIX และ TAXII
- ใช้มาตรฐานสากลสำหรับแลกเปลี่ยนข้อมูลภัยคุกคามอย่างปลอดภัย
- จัดลำดับความสำคัญ
- ประเมินความเสี่ยงเพื่อให้ทีมรู้ว่าควรจัดการเรื่องใดก่อน
- บริบทเฉพาะอุตสาหกรรม
- จัดบริบทข้อมูลภัยให้ตรงกับอุตสาหกรรมขององค์กร
สรุป
ความสามารถหลักโดยย่อ
- รวมและประมวลผลฟีดภัยคุกคามจาก OSINT, CERT และ telemetry ของ Seqrite
- ค้นหา indicator of compromise ทั้ง IP, โดเมน, file hash และ URL
- เสริมบริบทให้ IOC ผ่านการเชื่อมต่อกับเครื่องมืออย่าง WHOIS, VirusTotal และ Shodan
- แมป indicator เข้ากับกลุ่มผู้โจมตี แคมเปญ และตระกูลมัลแวร์ที่รู้จัก
- เชื่อมต่อกับ SIEM, SOAR และ EDR ที่ใช้อยู่
- รองรับ STIX และ TAXII สำหรับแลกเปลี่ยนข้อมูลอย่างปลอดภัย
การเริ่มใช้งาน
เริ่มต้นอย่างไร
ตรวจก่อนว่ามีปลายทางรับข้อมูลหรือยัง
ถ้ายังไม่มี SIEM หรือ EDR ที่รับ feed ไปใช้ได้ ประโยชน์จะจำกัดอยู่แค่การค้นด้วยมือ ควรวางลำดับการลงทุนใหม่ก่อน
พิสูจน์ด้วยข้อมูลจริงของคุณ
ความครอบคลุมในภูมิภาคเป็นเรื่องที่ควรทดสอบ ไม่ใช่เชื่อตามคำโฆษณา ทีมเรายินดีจัดรอบทดสอบกับ indicator ที่องค์กรคุณเจอจริงก่อนตัดสินใจ
ตกลงเรื่องการนำข้อมูลไปใช้ต่อ
ควรกำหนดตั้งแต่ต้นว่าเมื่อระบบชี้ว่า indicator ใดอันตราย จะบล็อกอัตโนมัติเลยหรือให้คนยืนยันก่อน เพื่อไม่ให้เกิดการบล็อกผิดในระบบที่ใช้งานจริง
กลุ่มเป้าหมาย
เหมาะกับใคร
- องค์กรที่มี SIEM หรือ SOC แล้วต้องการลด false positive
- ทีมความปลอดภัยที่ต้องจัดลำดับความสำคัญของ alert จำนวนมาก
- องค์กรที่ต้องแลกเปลี่ยนข้อมูลภัยกับหน่วยงานกำกับหรือกลุ่มอุตสาหกรรม
คำถาม
คำถามที่พบบ่อย
องค์กรที่ยังไม่มี SIEM ใช้ได้ไหม
ใช้ได้ แต่คุณค่าจะเต็มที่เมื่อมีระบบปลายทางรับข้อมูลไปใช้ต่อ องค์กรที่ยังไม่มี SIEM มักได้ประโยชน์จาก EDR/XDR หรือบริการ MDR ก่อน ทีมเราช่วยจัดลำดับให้ได้
ข้อมูลครอบคลุมภัยในภูมิภาคเอเชียตะวันออกเฉียงใต้ไหม
แพลตฟอร์มรวมฟีดจากหลายแหล่งทั่วโลกและ telemetry ของ Seqrite เอง ส่วนความครอบคลุมเฉพาะภูมิภาคเป็นเรื่องที่ควรพิสูจน์กับข้อมูลจริงของคุณ ทีมเรายินดีจัดรอบทดสอบให้ก่อนตัดสินใจ
รายละเอียดความสามารถของผลิตภัณฑ์ในหน้านี้อ้างอิงจากหน้าผลิตภัณฑ์ของผู้ผลิต seqrite.com (ตรวจสอบเมื่อ 1 กันยายน 2569) — เงื่อนไขที่ผูกพันจริงเป็นไปตามใบเสนอราคาและสัญญาของแต่ละองค์กร